
 Introduzione
Il telemarketing rappresenta una delle attività promozionali più regolamentate nell'ambito della protezione dei dati personali. L'intreccio tra Regolamento UE 2016/679 (GDPR), Direttiva e-Privacy 2002/58/CE, Codice in materia di protezione dei dati personali (D.lgs. 196/2003, come modificato dal D.lgs. 101/2018), legge n. 5/2018 e DPR n. 26/2022 sul Registro Pubblico delle Opposizioni delinea un sistema complesso che richiede agli operatori economici una conoscenza approfondita delle diverse fattispecie e dei relativi adempimenti.
La particolarità di questo settore risiede nella coesistenza di due regimi distinti e paralleli: il sistema di opt-out (opposizione) previsto per il marketing telefonico tradizionale mediante operatore umano e il sistema di opt-in (consenso preventivo) richiesto per le comunicazioni elettroniche automatizzate. Questa distinzione, che affonda le sue radici nella Direttiva e-Privacy, trova oggi una declinazione nazionale particolarmente articolata che coinvolge molteplici obblighi procedurali a carico del titolare del trattamento.
La genesi normativa: dalla Direttiva e-Privacy al quadro italiano
Il doppio binario europeo: opt-in e opt-out
La Direttiva e-Privacy 2002/58/CE ha introdotto una distinzione fondamentale nel trattamento delle comunicazioni commerciali elettroniche. L'articolo 13, paragrafo 1, introduce un regime di consenso preventivo (opt-in) per l'utilizzo di sistemi automatizzati di chiamata senza intervento di un operatore, fax e posta elettronica a fini di commercializzazione diretta. La ratio sottesa a questa scelta normativa risiede nel minor costo di tali strumenti rispetto alla posta tradizionale, che ne favorisce un utilizzo massivo potenzialmente lesivo della riservatezza degli interessati.
Parallelamente, la Direttiva riconosce agli Stati membri la facoltà di prevedere un regime alternativo di opt-out per altre tipologie di marketing diretto, a condizione che l'interessato sia adeguatamente informato e gli sia offerta la possibilità di opporsi in modo semplice e gratuito. Come precisato nelle linee guida del Gruppo di Lavoro Articolo 29 (oggi EDPB), il modello europeo di opt-out si distingue significativamente da quello statunitense, imponendo l'obbligo di informare preventivamente l'interessato circa l'intenzione di utilizzare i suoi dati per marketing diretto, il diritto di opporsi e le modalità concrete per esercitare tale diritto.
Una eccezione significativa al regime di opt-in è costituita dal cosiddetto "soft spam" o "marketing di prossimità", disciplinato dall'articolo 13, paragrafo 2, della Direttiva. Quando un cliente fornisce i propri dati di contatto elettronico nel contesto di una vendita di prodotti o servizi, il venditore può utilizzare tali dati per promuovere prodotti o servizi analoghi, purché offra sistematicamente all'interessato la possibilità di opporsi a ogni comunicazione successiva.
L'attuazione italiana: il sistema del Registro Pubblico delle Opposizioni
Il legislatore italiano ha dato attuazione alla Direttiva e-Privacy attraverso gli articoli 129 e 130 del Codice Privacy, successivamente integrati dalla legge n. 5/2018 e dal DPR n. 26/2022 che ha sostituito il previgente DPR n. 178/2010. Il sistema nazionale si fonda sul Registro Pubblico delle Opposizioni (RPO), meccanismo che consente agli abbonati di manifestare la propria volontà di non ricevere chiamate commerciali.
La ratio del sistema RPO è coerente con quanto previsto dalla Direttiva e-Privacy in materia di elenchi pubblici: l'articolo 12 della Direttiva stabilisce infatti che, qualora i dati degli abbonati inseriti in un elenco pubblico siano utilizzati per finalità diverse dalla semplice ricerca di persone sulla base del loro nome, è necessario acquisire un ulteriore consenso specifico. Il legislatore italiano ha tradotto questa previsione in un meccanismo di opposizione centralizzato che opera ex ante rispetto al singolo trattamento.
Le due fattispecie operative: elenchi pubblici e liste private
Prima fattispecie: contatti derivanti da elenchi pubblici di abbonati
Quando un titolare del trattamento acquisisce direttamente numerazioni telefoniche dagli elenchi pubblici di abbonati per finalità di telemarketing, opera in un regime di liceità condizionata alla verifica dell'assenza di iscrizione al RPO. Questa configurazione si distingue nettamente dall'ipotesi in cui i medesimi dati siano acquisiti tramite fornitori terzi, caso che ricade nella diversa fattispecie dell'acquisto di liste.
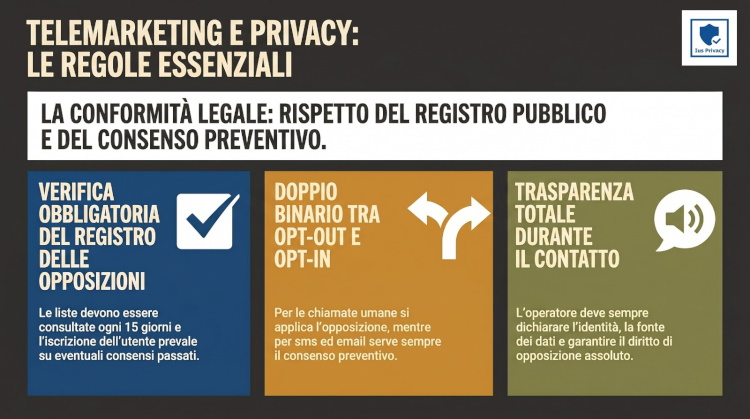
Gli obblighi procedurali a carico del titolare sono rigorosi e articolati. In primo luogo, il titolare deve iscriversi come operatore al RPO e consultarlo con cadenza almeno mensile, nonché prima dell'avvio di ciascuna campagna promozionale, provvedendo conseguentemente all'aggiornamento delle proprie liste di contatto conformemente a quanto prescritto dall'art. 1, comma 12, della legge n. 5/2018 e dall'art. 6 del DPR n. 26/2022.
Un aspetto particolarmente rilevante riguarda la durata di validità delle verifiche effettuate. Per le attività di marketing telefonico, le numerazioni verificate possono essere utilizzate per un periodo massimo di quindici giorni dalla data della verifica. Decorso tale termine, l'eventuale riutilizzo delle medesime numerazioni richiede una nuova consultazione preventiva del RPO. Questa previsione mira a garantire che il sistema di opposizione sia effettivamente dinamico e rispettoso delle scelte degli interessati, che possono iscriversi al Registro in qualsiasi momento.
Durante ogni chiamata, il titolare deve garantire due adempimenti essenziali: la presentazione della linea chiamante, in ossequio agli articoli 2 della legge n. 5/2018 e 9-10 del DPR n. 26/2022, e il rilascio di informazioni sintetiche ma chiare all'interessato. Queste ultime devono riguardare almeno la fonte del dato, l'avvenuta estrazione della numerazione dagli elenchi pubblici, le modalità di esercizio dei diritti e le indicazioni per l'iscrizione al RPO.
La base giuridica applicabile a questo trattamento merita un approfondimento specifico. Contrariamente a quanto potrebbe apparire a una prima analisi, la liceità del trattamento non si fonda sul legittimo interesse di cui all'articolo 6, paragrafo 1, lettera f) del GDPR, bensì sulla disciplina speciale di opt-out prevista dagli articoli 129 e 130 del Codice Privacy, in combinato disposto con la legge n. 5/2018 e il DPR n. 26/2022. Questa peculiarità deriva dalla natura di lex specialis della normativa settoriale rispetto alla disciplina generale del GDPR in materia di comunicazioni elettroniche.
Seconda fattispecie: contatti derivanti dall'acquisto di liste da fornitori privati
L'acquisizione di liste di contatti da fornitori privati configura una fattispecie più complessa, che richiede al titolare del trattamento un'attività di due diligence particolarmente accurata. La Banca o altro operatore che intenda procedere in tal senso assume la qualifica di titolare autonomo del trattamento e deve verificare, sulla base di documentazione adeguata, che l'intera catena di trattamento sia avvenuta in modo lecito.
La verifica deve concentrarsi su tre profili essenziali. In primo luogo, l'informativa originariamente resa agli interessati dal fornitore deve contemplare espressamente la possibile comunicazione o cessione dei dati a soggetti terzi per il perseguimento di autonome finalità di marketing. Questa informativa può indicare specificamente il destinatario dei dati, con eventuale link alla relativa privacy policy, oppure almeno una categoria merceologica sufficientemente determinata. In quest'ultimo caso, tuttavia, il cessionario dei dati sarà tenuto a fornire la propria informativa entro un mese dalla registrazione dei dati, ovvero al primo contatto se questo avviene entro tale termine, conformemente a quanto prescritto dall'articolo 14 del GDPR per i dati non raccolti presso l'interessato.
In secondo luogo, il consenso alla comunicazione dei dati a terzi deve essere specifico e separato rispetto ad altri eventuali consensi. Come chiariscono le Linee Guida EDPB 5/2020 sul consenso, la granularità costituisce requisito essenziale per la validità del consenso stesso: non è ammissibile un'accettazione globale delle condizioni generali che comprenda anche il consenso alla cessione dei dati a terzi per finalità di marketing. Il titolare acquirente deve pertanto procedere al controllo, quantomeno a campione, dell'effettiva esistenza e validità dei consensi rilasciati dagli interessati, assicurando la tracciabilità delle verifiche svolte e prevedendo contrattualmente l'obbligo per il fornitore di rendere disponibile la documentazione dei consensi acquisiti, in particolare in caso di istanze, reclami o contestazioni degli interessati.
In terzo luogo, anche per i dati così acquisiti, l'utilizzo per i contatti telefonici rimane subordinato al previo controllo presso il RPO, secondo le medesime modalità già illustrate per la prima fattispecie. Un principio fondamentale del sistema italiano è che l'eventuale iscrizione dell'utenza al RPO prevale anche in presenza di un consenso precedentemente rilasciato. Questa prevalenza si giustifica con la natura del RPO quale strumento di esercizio del diritto di opposizione, che nel contesto del marketing diretto assume carattere assoluto e incondizionato ai sensi dell'articolo 21, paragrafo 2, del GDPR.
La normativa impone obblighi specifici anche in capo al fornitore delle liste. Prima di trasmettere i contatti al cessionario, il fornitore deve verificare sul RPO che le numerazioni non risultino iscritte, non potendo cedere o comunicare numerazioni iscritte al Registro per finalità di telemarketing (art. 1, comma 7, legge n. 5/2018). Inoltre, salvo che tale informazione non fosse già contenuta nell'informativa originaria, il fornitore è tenuto a comunicare agli interessati gli estremi identificativi del soggetto destinatario dei dati (art. 1, comma 8, legge n. 5/2018).
La distinzione tra canali di comunicazione: telefono vs. strumenti elettronici
Un aspetto cruciale della disciplina riguarda la distinzione tra marketing telefonico con operatore e utilizzo di strumenti elettronici automatizzati. La disciplina del RPO e del regime di opt-out trova applicazione esclusivamente per le chiamate telefoniche effettuate da operatori umani. Per l'utilizzo di strumenti diversi, quali email, SMS, MMS, messaggistica istantanea, sistemi automatici di chiamata senza intervento di operatore e fax, continua a trovare applicazione il regime speciale di opt-in (consenso preventivo) previsto dall'articolo 130, commi 1 e 2, del Codice Privacy, in attuazione dell'articolo 13, paragrafo 1, della Direttiva e-Privacy.
Questa distinzione ha implicazioni operative significative. Mentre per il telemarketing tradizionale la liceità del trattamento può fondarsi sul meccanismo di opt-out, subordinatamente alla verifica RPO, per le comunicazioni elettroniche automatizzate il consenso preventivo, libero, specifico e informato costituisce condizione imprescindibile di liceità. Come precisato dal Gruppo di Lavoro Articolo 29 nel Parere WP 90 sulle comunicazioni elettroniche, le liste di indirizzi email o numeri di telefono mobile formate senza rispettare il requisito del consenso preventivo non possono essere utilizzate nel regime di opt-in, almeno fino a quando non siano state adeguate ai nuovi requisiti. Analogamente, la cessione di tali liste a terzi non è lecita se il consenso alla comunicazione non è stato validamente acquisito.
Il diritto di opposizione nel contesto del marketing diretto
L'articolo 21 del GDPR disciplina il diritto di opposizione con una significativa distinzione tra il regime generale (paragrafo 1) e quello specifico per il marketing diretto (paragrafo 2). Mentre nel regime generale l'interessato deve addurre motivi connessi alla sua situazione particolare e può vedere la propria opposizione superata dalla dimostrazione, da parte del titolare, di motivi legittimi cogenti, nel contesto del marketing diretto il diritto di opposizione assume carattere assoluto e incondizionato.
Le Linee Guida WP 251 rev.01 sulla profilazione e sui processi decisionali automatizzati chiariscono che l'articolo 21, paragrafo 2, riconosce all'interessato un diritto incondizionato di opporsi al trattamento dei suoi dati personali per finalità di marketing diretto, compresa la profilazione nella misura in cui sia connessa a tale marketing. Ciò significa che non è necessario effettuare alcun bilanciamento degli interessi: il titolare deve rispettare le volontà dell'interessato senza mettere in discussione i motivi dell'opposizione. Il considerando 70 del GDPR rafforza questa previsione, affermando che tale diritto può essere esercitato in qualsiasi momento e gratuitamente.
L'articolo 21, paragrafo 4, impone inoltre un obbligo di trasparenza rafforzato: il diritto di opposizione deve essere esplicitamente portato a conoscenza dell'interessato e presentato chiaramente e separatamente da altre informazioni. Il titolare deve garantire che tale diritto sia visualizzato in maniera visibile sul proprio sito web o in qualsiasi documentazione pertinente, senza essere nascosto all'interno di altre condizioni generali di contratto o servizio.
La prevalenza del RPO sui consensi precedentemente rilasciati trova dunque fondamento sistematico proprio in questa natura assoluta del diritto di opposizione nel contesto del marketing diretto. L'iscrizione al RPO costituisce esercizio di tale diritto di opposizione e, una volta manifestata, la volontà contraria dell'interessato non può essere superata da alcun bilanciamento con gli interessi del titolare.
Obblighi di trasparenza e informativa
Il principio di trasparenza, sancito dall'articolo 5, paragrafo 1, lettera a), del GDPR, assume nel contesto del telemarketing una declinazione particolarmente articolata. Le Linee Guida WP 260 rev.01 sulla trasparenza chiariscono che questo principio non è meramente legalistico ma piuttosto incentrato sull'utente e si concretizza in vari obblighi specifici a carico dei titolari del trattamento.
La trasparenza consente agli interessati di imputare la responsabilità al titolare e al responsabile del trattamento, di esercitare il controllo sui propri dati personali e di attivare i propri diritti. Come evidenziato dalla Corte di Giustizia UE nella sentenza Bara (C-201/14), l'obbligo di informare le persone interessate dal trattamento dei loro dati personali condiziona l'esercizio del diritto di accesso e del diritto di opposizione.
Nel contesto del telemarketing, gli obblighi informativi si articolano su due livelli. Al momento della chiamata, l'operatore deve fornire informazioni sintetiche ma complete sulla fonte del dato, sull'avvenuta estrazione della numerazione dagli elenchi pubblici (ove applicabile), sulle modalità di esercizio dei diritti e sulle indicazioni per l'iscrizione al RPO. Questa informativa "immediata" si integra con l'informativa completa che deve essere resa disponibile all'interessato secondo le modalità previste dagli articoli 13 e 14 del GDPR.
Per i dati acquisiti da terzi, l'articolo 14 impone al nuovo titolare di fornire all'interessato, entro un termine ragionevole e comunque entro un mese dalla raccolta, ovvero al momento della prima comunicazione se destinata all'interessato stesso, tutte le informazioni previste dal paragrafo 1 e 2, inclusa la fonte da cui hanno origine i dati personali e, se del caso, l'eventualità che i dati provengano da fonti accessibili al pubblico.
Il Codice di condotta per le attività di telemarketing e teleselling
Il Codice di condotta per le attività di telemarketing e teleselling, approvato dal Garante per la protezione dei dati personali, rappresenta uno strumento di soft law che consente agli operatori del settore di dare evidenza della propria conformità alle norme di riferimento nel rispetto del principio di accountability.
L'adesione al Codice rimane volontaria e facoltativa, fungendo da strumento di responsabilizzazione degli operatori che vi aderiscono. Come precisato dal considerando 100 del GDPR, i codici di condotta possono costituire elementi utili per dimostrare la conformità alle norme sulla protezione dei dati, pur non sostituendo la necessaria verifica caso per caso della conformità effettiva dei trattamenti.
Dal punto di vista contenutistico, il Codice di condotta ribadisce sostanzialmente obblighi normativi già esistenti, offrendo tuttavia una sistematizzazione operativa utile agli operatori del settore. La sua funzione principale è quella di costituire un'attestazione o evidenza valida in prima battuta a dimostrare la conformità, senza però esimere gli aderenti dalla verifica puntuale del rispetto di tutti gli obblighi di legge.
Profili sanzionatori e giurisprudenza del Garante
I numerosi provvedimenti adottati dal Garante per la protezione dei dati personali in materia di marketing e promozione commerciale hanno contribuito a definire con precisione i contorni degli obblighi degli operatori. Le violazioni più frequentemente sanzionate riguardano l'effettuazione di chiamate a numerazioni iscritte al RPO senza previa verifica, la carenza o inadeguatezza dell'informativa resa al momento della chiamata, l'assenza di consenso valido per le comunicazioni elettroniche e la mancata adozione di procedure di verifica della liceità delle liste acquistate da terzi.
Il quadro sanzionatorio, allineato ai parametri del GDPR, prevede sanzioni amministrative pecuniarie che possono raggiungere, nei casi più gravi, i 20 milioni di euro o il 4% del fatturato mondiale totale annuo dell'esercizio precedente, se superiore. La giurisprudenza del Garante ha mostrato particolare severità nei confronti degli operatori che, pur formalmente dotati di procedure di compliance, hanno omesso di verificare concretamente l'efficacia delle stesse.
Conclusioni operative
Il trattamento dei dati personali a fini di telemarketing richiede un approccio di compliance multilivello che integri le diverse fonti normative applicabili. Gli operatori devono anzitutto identificare correttamente la fattispecie nella quale si colloca la propria attività, distinguendo tra acquisizione diretta da elenchi pubblici e acquisto di liste da terzi, nonché tra canali di comunicazione soggetti a opt-out e canali che richiedono opt-in.
In secondo luogo, devono implementare procedure robuste per la verifica periodica del RPO, con particolare attenzione al rispetto del termine di quindici giorni di validità delle verifiche effettuate. La documentazione di queste procedure assume rilevanza fondamentale ai fini della dimostrazione della compliance in caso di controlli o contestazioni.
Per i dati acquisiti da fornitori terzi, la due diligence contrattuale e la verifica a campione dei consensi costituiscono presidi imprescindibili. La contrattualistica deve prevedere garanzie specifiche da parte del fornitore circa la liceità dell'acquisizione originaria dei dati e la validità dei consensi alla cessione a terzi.
Infine, la formazione del personale addetto alle chiamate e la predisposizione di script che includano tutte le informazioni obbligatorie completano il quadro degli adempimenti necessari per un esercizio conforme dell'attività di telemarketing.
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA