
 Il 14 luglio 2026 l'Agenzia per la Cybersicurezza Nazionale ha aggiornato la sezione delle proprie domande frequenti dedicata agli obblighi degli organi di amministrazione e direttivi dei soggetti NIS. L'intervento ha integrato le FAQ ODA.8 e ODA.9 e ne ha introdotte tre nuove, ODA.10, ODA.11 e ODA.12. Si tratta, formalmente, di semplici chiarimenti interpretativi. Nella sostanza, l'aggiornamento affronta la questione che più di ogni altra ha generato incertezza applicativa nei primi due anni di vita del decreto NIS: che cosa, esattamente, deve arrivare sul tavolo del consiglio di amministrazione, e che cosa invece può restare nelle mani delle strutture tecniche.
La risposta che l'Agenzia offre è meno banale di quanto la sintesi comunicativa lasci intendere. Non si tratta di un alleggerimento degli obblighi, ma di una loro riqualificazione: l'Agenzia sposta il baricentro del controllo dalla forma documentale alla sostanza della decisione. Il consiglio non deve approvare di più, ma deve approvare le cose giuste, e deve poterlo dimostrare.
Il punto di partenza: che cosa dice davvero l'articolo 23 del decreto NIS
L'articolo 23 del decreto legislativo 4 settembre 2024, n. 138 è una norma breve, tre commi, ma densa di conseguenze. Il primo comma stabilisce che gli organi di amministrazione e gli organi direttivi dei soggetti essenziali e dei soggetti importanti approvano le modalità di implementazione delle misure di gestione dei rischi per la sicurezza informatica adottate ai sensi dell'articolo 24, sovrintendono all'implementazione degli obblighi del capo IV e di quelli di registrazione previsti dall'articolo 7, e sono responsabili delle violazioni del decreto.
Il secondo comma impone ai medesimi organi di seguire una formazione in materia di sicurezza informatica e di promuovere l'offerta periodica di una formazione coerente ai dipendenti, con l'obiettivo esplicito di consentire a questi ultimi di individuare i rischi e valutare le pratiche di gestione dei rischi e il loro impatto sulle attività e sui servizi offerti. Il terzo comma chiude il cerchio prevedendo che gli organi siano informati su base periodica o, se opportuno, tempestivamente, degli incidenti e delle notifiche di cui agli articoli 25 e 26.
Tre verbi, dunque: approvare, sovrintendere, essere informati. A cui si aggiunge un obbligo personale di formazione. E una responsabilità che non è meramente organizzativa: l'articolo 38, comma 8, lettera a) del decreto sanziona espressamente la mancata osservanza degli obblighi imposti dall'articolo 23 agli organi di amministrazione e agli organi direttivi. Il comma 6 dello stesso articolo prevede inoltre che, in caso di mancato adempimento alla diffida dell'Autorità nazionale competente NIS, possa essere disposta nei confronti delle persone fisiche, inclusi i componenti degli organi di amministrazione e direttivi, la sanzione amministrativa accessoria dell'incapacità a svolgere funzioni dirigenziali all'interno del medesimo soggetto, fino a quando le carenze non siano rimediate.
È su questo sfondo che va letto l'aggiornamento delle FAQ. Non stiamo discutendo di adempimenti formali, ma di un perimetro di responsabilità personale.
ODA.8 e ODA.9: l'approvazione non si delega, l'attuazione sì
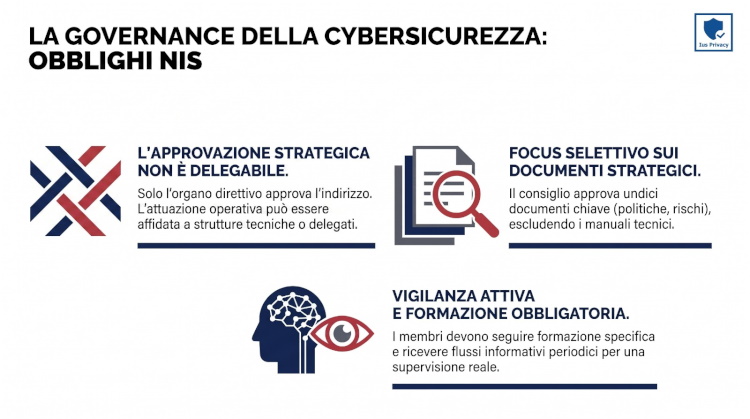
Il primo chiarimento riguarda la delegabilità. Le FAQ ODA.8 e ODA.9, nella versione integrata, confermano che l'approvazione dei documenti previsti dall'articolo 23 del decreto NIS costituisce una competenza esclusiva dell'organo collegiale o, ove previsto, dell'organo monocratico, e non può essere delegata. Rimane invece delegabile lo svolgimento delle attività necessarie all'attuazione operativa degli obblighi previsti dalla normativa.
La distinzione era già implicita nel testo del decreto, l'articolo 23 attribuisce l'approvazione all'organo, non a un suo delegato, ma la sua esplicitazione ha un effetto pratico significativo, perché elimina il margine interpretativo che aveva consentito ad alcune organizzazioni di costruire architetture di delega troppo ampie. Nella prassi dei primi mesi non era raro incontrare consigli che avevano conferito a un amministratore delegato, a un comitato endoconsiliare o a un chief information security officer il potere di "approvare" le politiche di sicurezza informatica, riservando a sé un mero atto di presa d'atto. Quella costruzione, oggi, non regge.
Vale la pena precisare che cosa questo significhi e che cosa non significhi nel linguaggio del diritto societario. Il consiglio di amministrazione conserva integralmente i propri poteri di delega ai sensi dell'articolo 2381 del codice civile per tutto ciò che attiene all'esecuzione: la redazione dei documenti, l'istruttoria, la selezione dei fornitori, l'implementazione tecnica, il monitoraggio, la gestione operativa degli incidenti. Ciò che non può essere delegato è l'atto approvativo finale sui documenti di indirizzo. Un comitato rischi o un comitato controllo e rischi può istruire, esaminare, formulare pareri e proposte: non può sostituirsi al plenum nella deliberazione. Analogamente, in una società a socio unico o in una realtà con amministratore unico, la competenza resta dell'organo monocratico, che dovrà formalizzare l'approvazione con un atto proprio e datato.
Ne discende una conseguenza operativa immediata: le procure, i mansionari e i regolamenti interni che disciplinano i poteri in materia di sicurezza informatica vanno riletti. Dove attribuiscono poteri di approvazione dei documenti dell'articolo 23 a soggetti diversi dall'organo, vanno corretti. Dove attribuiscono poteri di attuazione, restano pienamente legittimi e anzi utili, perché consentono di dimostrare che il consiglio ha sovrainteso senza gestire.
ODA.10: il criterio sostanziale che separa indirizzo e operatività
La FAQ ODA.10 è il contributo di maggiore impatto pratico. L'Agenzia precisa che i documenti da sottoporre all'approvazione degli organi di amministrazione devono definire gli indirizzi e la pianificazione strategica delle misure di sicurezza, mentre la documentazione di natura tecnica e operativa, procedure, istruzioni operative, manuali, può essere predisposta e aggiornata dalle strutture competenti senza necessità di approvazione da parte degli organi di governo.
Il criterio, dunque, non è il titolo del documento ma la sua funzione. Un documento che stabilisce obiettivi, priorità, risorse, ruoli e responsabilità, criteri di accettazione del rischio e tempistiche di adeguamento è un documento di indirizzo, e come tale va approvato. Un documento che descrive come si esegue un backup, come si configura un firewall, come si compila un modulo di segnalazione è un documento operativo, e come tale appartiene alle funzioni competenti.
Questo criterio va letto insieme all'elenco già presente nelle Linee Guida NIS pubblicate dall'Agenzia a corredo delle specifiche di base. L'appendice C della Guida alla lettura delle specifiche di base identifica infatti in modo puntuale i documenti che devono essere approvati dagli organi di amministrazione e direttivi, con il riferimento al requisito che ne impone l'approvazione:
|
Documento |
Requisito |
|
Organizzazione per la sicurezza informatica |
GV.RR-02 punto 1 |
|
Politiche di sicurezza informatica |
GV.PO-01 punto 3 |
|
Valutazione del rischio posto alla sicurezza dei sistemi informativi e di rete |
ID.RA-05 punto 3 |
|
Piano di trattamento del rischio |
ID.RA-06 punto 3 |
|
Piano di gestione delle vulnerabilità |
ID.RA-08 punto 4 |
|
Piano di adeguamento |
ID.IM-01 punto 1 |
|
Piano di continuità operativa |
ID.IM-04 punto 4 |
|
Piano di ripristino in caso di disastro |
ID.IM-04 punto 4 |
|
Piano di gestione delle crisi |
ID.IM-04 punto 4 |
|
Piano di formazione |
PR.AT-01 punto 2 |
|
Piano per la gestione degli incidenti di sicurezza informatica |
RS.MA-01 punto 2 |
Undici documenti, dunque, costituiscono il nucleo dell'obbligo approvativo per la generalità dei soggetti NIS. A questi si aggiungono, per i gestori di registri dei nomi di dominio di primo livello e per i fornitori di servizi di registrazione dei nomi di dominio, ulteriori atti che la determinazione obblighi di base sottopone espressamente all'approvazione degli organi di amministrazione e direttivi: le modalità di adeguamento alle previsioni dell'articolo 29, commi 1 e 2, del decreto NIS, le politiche e le procedure di cui al comma 3 del medesimo articolo, nonché le politiche di sicurezza informatica adottate ai sensi dell'articolo 32, comma 3.
Il punto rilevante è che l'elenco è chiuso verso l'alto ma non verso il basso. Un soggetto che sottoponga al consiglio venti documenti non è più conforme di uno che ne sottopone undici: è semplicemente meno efficiente, e rischia di trasformare la deliberazione consiliare in un adempimento privo di reale contenuto valutativo. La FAQ ODA.10 legittima esplicitamente la scelta opposta, cioè quella di mantenere fuori dal perimetro consiliare tutto ciò che è tecnico.
ODA.11 e ODA.12: libertà di architettura documentale, non libertà di forma
Le due FAQ conclusive affrontano il problema speculare, quello della struttura dell'impianto documentale. L'Agenzia chiarisce che i soggetti NIS possono organizzare la documentazione secondo le modalità ritenute più idonee, sia mediante un unico documento sia attraverso un insieme di documenti tra loro coordinati. E precisa che l'aggiornamento dei documenti tecnici e organizzativi richiamati nella documentazione strategica non comporta la necessità di una nuova approvazione di quest'ultima.
L'esempio più significativo riguarda il piano per la gestione degli incidenti di sicurezza informatica: non è richiesto che tale documento contenga il dettaglio delle procedure pertinenti, ma è sufficiente che ne riporti l'elenco con i riferimenti ai relativi documenti. Il piano approvato dal consiglio definisce l'architettura del processo, chi decide, con quali criteri si qualifica un incidente, quali sono le soglie di escalation, chi ha il potere di attivare la notifica al CSIRT Italia, come si informa l'organo, mentre le procedure di dettaglio vivono di vita propria e possono essere aggiornate dalle strutture competenti al mutare del contesto tecnico.
È esattamente qui che si annida il fraintendimento più pericoloso. La flessibilità riconosciuta dalle FAQ ODA.11 e ODA.12 non è informalità. Al contrario, presuppone un sistema documentale governato: se il documento strategico rinvia a procedure esterne, i rinvii devono essere puntuali e verificabili; se le procedure cambiano, il cambiamento deve essere tracciato; se qualcuno modifica un presidio tecnico, deve essere possibile stabilire chi lo ha fatto, quando e con quale autorizzazione. La libertà organizzativa si paga con un onere di tracciabilità.
E soprattutto vale un limite implicito ma decisivo: l'esenzione dalla nuova approvazione opera solo finché l'aggiornamento del documento tecnico non modifica gli indirizzi già approvati. Se la revisione di una procedura comporta, di fatto, un mutamento delle scelte strategiche, una diversa soglia di rischio accettabile, l'abbandono di un presidio previsto dal piano, un ridimensionamento delle risorse dedicate, allora la modifica investe il contenuto della delibera consiliare e il passaggio al vertice torna necessario. Il criterio, di nuovo, è sostanziale, non nominalistico.
Il raccordo con il regolamento di esecuzione (UE) 2024/2690
Per una fascia specifica di soggetti, fornitori di servizi DNS, registri dei nomi di dominio di primo livello, fornitori di servizi di cloud computing, di data center, di reti di distribuzione dei contenuti, fornitori di servizi gestiti e di servizi di sicurezza gestiti, mercati online, motori di ricerca, piattaforme di social network e prestatori di servizi fiduciari, la disciplina si arricchisce di un ulteriore livello. Il regolamento di esecuzione (UE) 2024/2690 della Commissione, che stabilisce i requisiti tecnici e metodologici per queste categorie, prevede al punto 1.1.1, lettera k) del proprio allegato che la politica di sicurezza dei sistemi informativi e di rete debba indicare la data dell'approvazione formale da parte degli organi di gestione, e al punto 1.1.2 che la medesima politica sia riesaminata e, se opportuno, aggiornata dagli organi di gestione almeno annualmente, nonché al verificarsi di incidenti significativi o di cambiamenti rilevanti delle operazioni o dei rischi, documentando l'esito dei riesami.
Per questi soggetti, dunque, l'approvazione non è solo un atto iniziale ma un ciclo con una cadenza minima prescritta. E la formalizzazione della data non è un dettaglio burocratico: è l'elemento che consente in sede ispettiva di ricostruire il momento in cui l'organo ha esercitato la propria funzione.
Il medesimo regolamento, peraltro, prevede che almeno una persona debba riferire direttamente agli organi di gestione in merito alle questioni relative alla sicurezza dei sistemi informativi e di rete, e che il programma di sensibilizzazione includa espressamente i membri degli organi di gestione. È il rovescio operativo dell'obbligo di formazione dell'articolo 23, comma 2, lettera a) del decreto NIS.
Che cosa fare, in concreto
Le FAQ, prese sul serio, suggeriscono un piano di lavoro abbastanza preciso per gli organi di vertice.
Il primo passaggio è una ricognizione documentale: mappare i documenti esistenti contro l'elenco dell'appendice C, verificare quali siano stati effettivamente approvati dall'organo, con quale atto e in quale data, e quali invece siano stati adottati da altre funzioni. Là dove l'approvazione manchi o sia stata resa da un soggetto delegato, occorre sanare con una delibera dell'organo competente.
Il secondo passaggio è la costruzione della matrice indirizzo/operatività. Serve un atto interno, un regolamento di gestione documentale, o una sezione dedicata delle politiche di sicurezza, che dichiari esplicitamente quali documenti appartengono al livello strategico e sono quindi riservati all'approvazione dell'organo, quali appartengono al livello tecnico-operativo e sono affidati alle strutture competenti, e con quali criteri si stabilisce se una modifica al livello inferiore impatta il livello superiore. Questo atto è la migliore difesa possibile in caso di contestazione, perché dimostra che la ripartizione non è stata improvvisata ma deliberata.
Il terzo passaggio riguarda le evidenze della sovrintendenza. L'articolo 23, comma 1, lettera b) impone di sovrintendere, e il comma 3 impone di essere informati periodicamente sugli incidenti e sulle notifiche. Servono quindi un flusso informativo formalizzato, con cadenza, contenuti minimi, responsabile della relazione, e la sua verbalizzazione. Un consiglio che approva undici documenti e poi non riceve alcuna informativa per dodici mesi ha adempiuto alla lettera a) e violato la lettera b) e il comma 3.
Il quarto passaggio è la formazione dei componenti dell'organo. È un obbligo personale, non organizzativo, e va documentato individualmente: contenuti, durata, docenti, attestazioni. È inoltre l'obbligo più semplice da verificare in sede ispettiva e, non a caso, quello su cui si concentrano le prime attività di controllo.
Il quinto passaggio è la revisione delle deleghe, nei termini già descritti.
Le scadenze: a che punto siamo
La disciplina attuativa procede per gradualità e la tempistica dipende dall'anno di inserimento nell'elenco dei soggetti NIS.
Per i soggetti inseriti nell'elenco nel corso del 2025, la determinazione obblighi di base fissa il termine per l'adozione delle misure di sicurezza di base in diciotto mesi dalla ricezione della comunicazione di inserimento, e quello per l'adempimento dell'obbligo di notifica degli incidenti significativi di base in nove mesi dalla medesima comunicazione. Poiché le comunicazioni di inserimento sono state trasmesse a partire dal 12 aprile 2025, per la maggior parte di questi soggetti il termine sulle misure matura nel corso dell'autunno 2026.
Per i soggetti inseriti per la prima volta nell'elenco nel corso del 2026, la determinazione successiva, applicabile dal 30 aprile 2026, ha fissato il termine per l'adozione delle misure di sicurezza al 31 luglio 2027 e ha stabilito che l'obbligo di notifica degli incidenti significativi decorre dal 1° gennaio 2027.
Poiché l'approvazione dei documenti da parte degli organi di amministrazione e direttivi è un requisito interno alle misure di sicurezza di base, il termine rilevante per il consiglio è quello previsto per le misure. Il che significa, per i soggetti della prima tornata, che il tempo utile per organizzare la sequenza di delibere è ormai contato: i chiarimenti di luglio 2026 arrivano, non casualmente, nel momento in cui la scadenza si avvicina.
Ciò che le FAQ non dicono
Un'ultima avvertenza metodologica. Le FAQ sono uno strumento di soft law: orientano l'attività interpretativa dell'Autorità e costituiscono un legittimo affidamento per i destinatari, ma non modificano il decreto né le determinazioni. Sono inoltre soggette a ulteriori aggiornamenti, come dimostra la storia stessa delle ODA.
Restano peraltro alcune questioni aperte che l'aggiornamento non affronta. La prima riguarda i gruppi societari: non è chiarito se e in che misura l'approvazione resa dall'organo della capogruppo possa valere per le controllate anch'esse qualificate come soggetti NIS, o se ciascuna società debba deliberare in proprio. La lettura più prudente, e, allo stato, l'unica difendibile, è che l'obbligo gravi su ciascun soggetto iscritto nell'elenco, ferma restando la possibilità di adottare politiche di gruppo che ciascun organo recepisce con delibera propria.
La seconda riguarda le pubbliche amministrazioni, dove l'individuazione dell'organo di amministrazione o direttivo non è sempre agevole e va ricostruita alla luce dell'ordinamento dell'ente. Sul punto le FAQ ODA.1, ODA.3, ODA.5 e ODA.6 offrono indicazioni che vanno lette congiuntamente alle nuove.
La terza riguarda il raccordo con la responsabilità civilistica. L'obbligo di approvazione previsto dall'articolo 23 si innesta sul dovere di agire in modo informato dell'articolo 2381, comma 6, del codice civile e sugli assetti organizzativi adeguati dell'articolo 2086. Un consiglio che approvi i documenti NIS senza istruttoria, senza discussione e senza verbalizzazione del percorso valutativo adempie forse alla norma di settore, ma resta esposto sul versante societario. E la circostanza che il decreto NIS preveda una responsabilità personale espressa rende questo profilo tutt'altro che teorico.
Conclusione
L'aggiornamento del 14 luglio 2026 è stato letto da molti come una semplificazione. È una lettura parziale. Ciò che l'Agenzia semplifica è il processo: meno documenti in consiglio, libertà di architettura documentale, nessun obbligo di riapprovazione a ogni revisione tecnica. Ciò che l'Agenzia non semplifica, anzi, irrigidisce, è la responsabilità: l'approvazione degli atti di indirizzo è competenza esclusiva e non delegabile dell'organo, e la sua mancanza è direttamente sanzionabile.
Il messaggio, tradotto in termini di governance, è che la conformità NIS2 non si misura contando i documenti approvati, ma verificando se l'organo di vertice è in grado di dimostrare di aver deciso, di aver vigilato e di essere stato informato. È una verifica che si supera solo se l'impianto documentale è stato progettato per quello scopo. Chi ha costruito la propria compliance accumulando delibere di presa d'atto scoprirà, alla prima ispezione, che il criterio di valutazione è diverso da quello che aveva assunto.
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA