Finalmente un calendario. Per chi segue la NIS, era ormai indispensabile: tra decreto, determinazioni, FAQ e scadenze che variano in base all’anno di inserimento nell’elenco, tenere insieme tutti gli adempimenti era diventato un vero esercizio di orientamento.
L’11 settembre 2026 l’Agenzia per la cybersicurezza nazionale (ACN) ha pubblicato sul suo sito il Vademecum NIS. È un documento breve, di poche pagine, che mette in ordine i principali obblighi previsti dal decreto legislativo 4 settembre 2024, n. 138, chiamato semplicemente decreto NIS. Li colloca su un calendario e dedica qualche approfondimento ai temi più pratici. Si rivolge alle organizzazioni che hanno ricevuto dall’ACN, via PEC dall’indirizzo no-reply@pec.acn.gov.it, la comunicazione di inserimento o di permanenza nell’elenco dei soggetti essenziali e importanti. Secondo me conviene leggerlo a qualunque ente, pubblico o privato, che abbia anche solo il dubbio di rientrare nella normativa. È chiaro e fa risparmiare parecchio tempo.
Ottobre 2026, la prima scadenza
Il Vademecum indica ottobre 2026 come mese di riferimento per le aziende entrate nell’elenco NIS nel 2025, che entro quella data devono completare le misure di sicurezza di base. È un riferimento generale. La data che conta davvero è diversa per ciascuno.
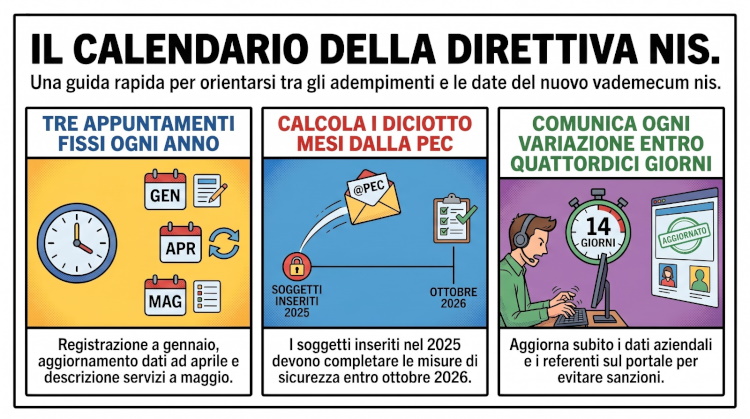
Per chi si è registrato entro il 28 febbraio 2025 il termine è di diciotto mesi dal giorno in cui è arrivata la PEC di inserimento nell’elenco. Lo stabiliscono l’articolo 42 del decreto e la Determinazione ACN n. 379907 del 19 dicembre 2025, quella che contiene le misure di sicurezza di base. Lo stesso meccanismo vale per l’obbligo di segnalare gli incidenti informatici gravi al CSIRT Italia, la squadra nazionale di pronto intervento: scatta nove mesi dopo la stessa PEC, quindi per la maggior parte delle aziende nei primi giorni del 2026.
Il consiglio è semplice: recuperate la PEC ricevuta dall’ACN, verificate la data di arrivo e calcolate le scadenze a partire da quella. Siamo a fine settembre e il margine di tempo è ormai ridotto. Chi ha ancora misure solo sulla carta dovrebbe verificare subito il proprio livello di adeguamento e intervenire sulle lacune più urgenti, anche attraverso un adeguamento NIS mirato.
Per le aziende entrate nell’elenco per la prima volta nel 2026 le date sono invece uguali per tutti, fissate dalla Determinazione ACN n. 127434/2026. Segnalazione degli incidenti dal 1° gennaio 2027, misure di sicurezza di base entro il 31 luglio 2027. C’è una conseguenza pratica che molti dimenticano: la persona che gestirà le segnalazioni, cioè il referente CSIRT, va nominata entro il 31 dicembre 2026.
Sei gruppi di obblighi
Il Vademecum divide gli adempimenti in sei gruppi, ognuno legato a un articolo del decreto. Si parte dalla registrazione e dal suo aggiornamento (articolo 7, comma 1) e dall’invio delle informazioni sull’azienda (articolo 7, comma 4). Seguono gli obblighi per i vertici aziendali (articolo 23), le misure di sicurezza (articolo 24) e la segnalazione degli incidenti (articolo 25). Chiude la descrizione delle attività e dei servizi (articolo 30).
Alcune scadenze tornano ogni anno, sempre uguali. Altre valgono una volta sola e dipendono dall’anno in cui l’azienda è entrata nell’elenco. Da questo doppio meccanismo nasce la maggior parte degli errori di calendario che capita di vedere.
In nota il documento aggiunge due precisazioni. Chi gestisce i registri dei nomi a dominio di primo livello e chi vende la registrazione dei nomi a dominio ha anche gli obblighi dell’articolo 29 e alcune regole di settore dell’articolo 32, comma 3. Banche, assicurazioni e altri operatori finanziari soggetti al regolamento europeo DORA (Regolamento UE 2022/2554) sono esonerati da alcuni adempimenti. L’ACN vede comunque con favore che li rispettino in modo volontario.
Registrazione 2027: dal 1° gennaio al 28 febbraio
Ogni anno, dal 1° gennaio al 28 febbraio, c’è la finestra per registrarsi o, per chi è già registrato, per aggiornare la registrazione. Si fa con una nuova dichiarazione sul portale dei servizi ACN (portale.acn.gov.it), nella sezione Servizio NIS/Registrazione. Chi rispetta i tempi riceve entro il 14 aprile la comunicazione che lo inserisce nell’elenco, lo conferma o lo cancella.
Con la registrazione l’azienda si presenta all’ACN e fornisce le informazioni che servono per capire se rientra nella normativa e in quale categoria: soggetto importante o soggetto essenziale. Contano anche i legami con altre società, se l’azienda fa parte di un gruppo o ha imprese collegate. L’ACN presenta la registrazione come il primo passo per entrare nella comunità dei soggetti NIS e ricevere supporto dall’Agenzia e dal CSIRT Italia. Descrive un modello in cui regole e collaborazione devono procedere insieme, a condizione però che il dialogo e la cooperazione siano effettivi e reciproci.
C’è un passaggio che molti sottovalutano. Con la prima registrazione l’azienda nomina il punto di contatto: la persona che segue l’applicazione del decreto, entra nei servizi del portale, fa la registrazione e si interfaccia con l’ACN per conto dell’azienda. La persona va identificata con attenzione: serve qualcuno che conosca bene l’organizzazione e abbia un incarico vero. È questo a fare la differenza tra un obbligo vissuto come burocrazia e uno gestito con metodo. Quando in azienda mancano le competenze per farlo, una consulenza NIS può aiutare a individuare le persone giuste e a definire bene i loro compiti.
Aggiornamento dei dati: la fotografia deve restare nitida
Dal 15 aprile al 31 maggio di ogni anno le aziende NIS devono inviare o aggiornare le informazioni richieste dall’articolo 7 del decreto, tramite il Servizio NIS/Aggiornamento delle informazioni del portale. La finestra annuale serve a controllare che tutto quello che l’ACN sa dell’azienda sia ancora vero. Accanto a questa scadenza c’è un obbligo che vale tutto l’anno. Quando cambia uno dei dati già comunicati, l’aggiornamento va fatto subito e comunque entro quattordici giorni (articolo 7, comma 7).
Quali dati? Prima di tutto quelli dell’azienda:
- codice fiscale,
- nome,
- sede legale,
- rappresentante legale,
- procuratori,
- telefono,
- PEC,
- un indirizzo email ordinario funzionante.
Poi vanno indicati i nomi e i recapiti delle principali figure coinvolte nella sicurezza, tra cui:
- il punto di contatto e il suo sostituto;
- il referente CSIRT e gli eventuali sostituti;
- i componenti dei vertici aziendali responsabili ai sensi dell’articolo 38, comma 5;
- la segreteria, se prevista.
A seconda dei casi, devono essere comunicati anche:
- i servizi offerti in altri Paesi dell’Unione europea;
- gli indirizzi IP pubblici fissi utilizzati dall’azienda;
- i nomi a dominio utilizzati;
- gli eventuali accordi per lo scambio di informazioni sulla sicurezza;
- i principali fornitori.
Per alcune categorie di aziende è inoltre necessario indicare:
- la sede principale e le altre sedi presenti nell’Unione europea;
- per le aziende con sede fuori dall’UE, la sede del rappresentante.
Sono molte informazioni, e cambiano più spesso di quanto si pensi: un amministratore che se ne va, un nuovo fornitore, un dominio in più. Rispettare i quattordici giorni, tramite fogli sparsi e caselle email, è difficile. Per questo molte aziende usano un software NIS che tiene insieme dati, scadenze e documenti.
L’elenco dei fornitori è la parte più interessante. L’obbligo nasce dalla Determinazione ACN n. 127437/2026 e permette all’Agenzia di vedere quanto sono legate tra loro le aziende lungo la catena delle forniture. È un tipo di rischio che nessuna organizzazione riesce a controllare da sola.
Il primo invio dei dati è anche il momento in cui si nominano il sostituto del punto di contatto, il referente CSIRT e i suoi sostituti. La nomina del referente CSIRT si può rinviare fino al 31 dicembre dell’anno di inserimento nell’elenco.
Una nota sulla privacy, di cui il Vademecum ovviamente non parla. I dati inviati all’ACN riguardano anche persone fisiche: amministratori, punto di contatto, referenti. Conviene controllare che questi trattamenti compaiano nei documenti privacy dell’azienda, compreso, quando è pertinente, il registro dei trattamenti previsto dall’articolo 30 del Regolamento UE 2016/679 (GDPR). È una verifica di coerenza, non un nuovo obbligo.
Descrizione dei servizi: qui si decide quanto devono essere pesanti le misure
Dal 1° maggio al 30 giugno le aziende NIS devono descrivere e classificare le proprie attività e i propri servizi, tramite il Servizio NIS/Categorizzazione. L’ACN la chiama analisi d’impatto semplificata. In pratica l’azienda valuta, con un modello uguale per tutti, quanto sarebbero gravi le conseguenze se un suo servizio si fermasse o venisse attaccato, e comunica il risultato all’Agenzia. Su questa base si decide quanto devono essere impegnative le misure di sicurezza. Le regole sono in un’apposita determinazione ACN, accompagnata da una guida. Secondo me è la parte più promettente di tutto il sistema, perché adatta le misure all’importanza reale delle attività invece di imporre la stessa taglia a tutti.
Tutte le comunicazioni previste dal decreto passano dal portale ACN. Prima bisogna autenticarsi, registrare gli utenti e collegarli all’azienda. Per problemi, dubbi sulla propria posizione o malfunzionamenti del portale c’è l’assistenza all’indirizzo portale.acn.gov.it/support, dopo l’accesso.
Cosa fare adesso
Se la vostra azienda è entrata nell’elenco nel 2025, questo è il momento di un solo compito. Ricavate la vostra data di scadenza dalla PEC di inserimento e confrontatela con lo stato reale delle misure previste dalla Determinazione 379907/2025, mettendo per iscritto quello che è stato fatto. Chi è entrato nel 2026 ha più tempo per le misure, ma meno di quanto pensi per il referente CSIRT, da nominare entro fine anno. Per tutti vale lo stesso promemoria: registrazione a gennaio e febbraio, aggiornamento dei dati tra metà aprile e fine maggio, descrizione dei servizi tra maggio e giugno. Tre appuntamenti ogni anno. Meglio segnarli subito nell’agenda di chi ne è responsabile.
Domande frequenti sul Vademecum NIS
Come si calcola la data esatta entro cui adottare le misure di sicurezza di base?
Le aziende entrate nell’elenco nel 2025 hanno diciotto mesi dal giorno in cui hanno ricevuto la PEC di inserimento, come prevedono l’articolo 42 del decreto NIS e la Determinazione ACN 379907/2025. La data si calcola quindi partendo da quella comunicazione. Le aziende entrate per la prima volta nel 2026 hanno invece una data unica fissata dalla Determinazione ACN 127434/2026, il 31 luglio 2027.
Entro quando vanno comunicate le modifiche ai dati già inviati all’ACN?
Vanno comunicate subito e comunque entro quattordici giorni dal cambiamento, tramite il Servizio NIS/Aggiornamento delle informazioni. Questo vale anche fuori dalla finestra annuale dal 15 aprile al 31 maggio.
Le banche e gli altri operatori finanziari soggetti a DORA devono rispettare tutto il calendario NIS?
Il Vademecum spiega che sono esonerati da alcuni adempimenti, come previsto dal decreto NIS e dalle determinazioni ACN. L’Agenzia vede comunque con favore che li rispettino in modo volontario.
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA