 Introduzione
La Commission Nationale de l'Informatique et des Libertés (CNIL), autorità francese per la protezione dei dati personali, ha pubblicato il 7 febbraio 2025 una guida pratica intitolata «IA : Informer les personnes concernées», dedicata agli obblighi di informazione che gravano sugli organismi che trattano dati personali per sviluppare modelli o sistemi di intelligenza artificiale. La pagina è stata successivamente aggiornata dalla stessa CNIL, in particolare per tenere conto del modello di sintesi dei contenuti di addestramento pubblicato dall'Ufficio per l'IA nel luglio 2025; il presente contributo tiene conto di tali aggiornamenti e dell'evoluzione normativa intervenuta fino alla data indicata.
Il documento si inserisce nel quadro del Regolamento (UE) 2016/679 (GDPR) e tiene conto delle specificità del trattamento di dati personali nel contesto dell'intelligenza artificiale, dove le sfide della trasparenza assumono una dimensione particolarmente critica.
Il riferimento interpretativo di base resta costituito dalle Linee guida WP260 rev.01 sulla trasparenza, elaborate e adottate dal Gruppo di lavoro Articolo 29 e successivamente approvate dall'EDPB il 25 maggio 2018 (la precisazione non è pedante: l'EDPB ha fatto proprie le linee guida del WP29, ma non le ha adottate ex novo). Secondo tali linee guida, la trasparenza è un principio che accompagna l'intero ciclo di vita del trattamento, dalla raccolta iniziale fino alla cessazione.
Art. 12, par. 1, GDPR«Il titolare del trattamento adotta misure appropriate per fornire all'interessato tutte le informazioni di cui agli articoli 13 e 14 e le comunicazioni di cui agli articoli da 15 a 22 e all'articolo 34 relative al trattamento in forma concisa, trasparente, intelligibile e facilmente accessibile, con un linguaggio semplice e chiaro, in particolare nel caso di informazioni destinate specificamente ai minori».
Il principio di trasparenza nei trattamenti per l'IA
Il principio di trasparenza obbliga gli organismi che trattano dati personali a informare le persone interessate affinché comprendano gli usi che saranno fatti dei loro dati, le finalità, le modalità e la durata del trattamento, e affinché possano esercitare i propri diritti.
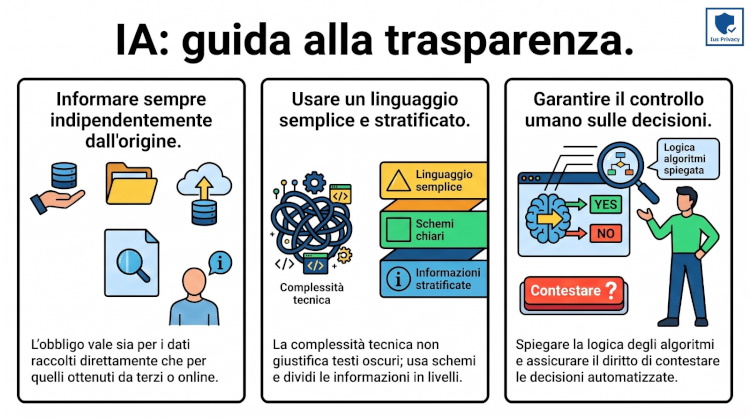
Secondo la CNIL, il principio si applica a qualsiasi trattamento di dati personali, indipendentemente dal fatto che i dati siano:
- raccolti direttamente presso le persone interessate (first party data): ad esempio nell'ambito di un contratto con soggetti volontari per costituire dati di addestramento, nella fornitura di un servizio, o nel rapporto tra cittadino e pubblica amministrazione;
- raccolti indirettamente (third party data): download di file, strumenti di web scraping, API messe a disposizione da piattaforme online, partner commerciali come i data broker, riutilizzazione di basi di dati già costituite.
2.1 Dati generati dal titolare: la sentenza C-169/23
La Corte di giustizia dell'Unione europea, con sentenza del 28 novembre 2024 nella causa C-169/23, ha chiarito che l'art. 14 del GDPR può trovare applicazione anche rispetto a dati personali generati dal titolare stesso, quando tali dati siano stati generati nell'esercizio dei propri compiti a partire da informazioni non ottenute presso l'interessato.
La controversia — originata dal reclamo di un cittadino ungherese in ordine all'informativa relativa a un certificato di vaccinazione COVID-19 — verteva peraltro sull'applicabilità della deroga di cui all'art. 14, par. 5, lett. c). La Corte ha osservato che tale disposizione non limita la deroga ai soli dati ottenuti presso una persona diversa dall'interessato, né esclude quelli generati dal titolare stesso, nell'esercizio dei propri compiti, a partire da quei dati.
Va evitata, dunque, la formulazione secondo cui «qualsiasi dato creato internamente» ricadrebbe indistintamente nell'art. 14: il criterio discretivo resta l'origine del dato di partenza, non la sua elaborazione successiva. Un dato generato dal titolare a partire da informazioni raccolte presso l'interessato resta nel perimetro dell'art. 13.
2.2 La questione della raccolta indiretta
Art. 14, par. 5, lett. b), GDPRI paragrafi da 1 a 4 non si applicano se e nella misura in cui «comunicare tali informazioni risulta impossibile o implicherebbe uno sforzo sproporzionato […]. In tali casi, il titolare del trattamento adotta misure appropriate per tutelare i diritti, le libertà e i legittimi interessi dell'interessato, anche rendendo pubbliche le informazioni».
Quando il titolare non ha raccolto direttamente i dati presso le persone interessate, può dunque essere dispensato dall'informazione individuale se questa risulti impossibile o comporti uno sforzo sproporzionato; resta però fermo l'obbligo di rendere pubblicamente disponibile un'informativa contenente tutti gli elementi dell'art. 14.
Le Linee guida WP260 precisano che non vi è differenza di rango tra le informazioni previste dai paragrafi 1 e 2 dell'art. 13 o, rispettivamente, dell'art. 14: sono tutte di uguale importanza e devono essere fornite all'interessato.
Quando fornire l'informazione
3.1 Raccolta diretta
Quando il titolare raccoglie i dati di apprendimento direttamente presso le persone interessate, deve informarle al momento della raccolta. Se intende effettuare un trattamento ulteriore per una finalità diversa da quella originaria — subordinatamente alla compatibilità del riutilizzo — deve informarle preventivamente.
Art. 13, par. 3, GDPR«Qualora il titolare del trattamento intenda trattare ulteriormente i dati personali per una finalità diversa da quella per cui essi sono stati raccolti, prima di tale ulteriore trattamento fornisce all'interessato informazioni in merito a tale diversa finalità e ogni ulteriore informazione pertinente di cui al paragrafo 2».
La norma applicabile in questo paragrafo è esclusivamente l'art. 13, par. 3: l'art. 14, par. 4, disciplina la medesima ipotesi ma con riferimento ai dati non ottenuti presso l'interessato, e viene pertanto in rilievo nel § 3.2. La struttura del GDPR non consente di cumulare i due richiami rispetto alla medesima fattispecie.
La CNIL fornisce un esempio significativo: una piattaforma digitale che intenda riutilizzare i dati dei propri utenti per addestrare un modello di IA deve informarli preventivamente.
3.2 Raccolta indiretta
Art. 14, par. 3, GDPRIl titolare fornisce le informazioni: «a) entro un termine ragionevole dall'ottenimento dei dati personali, ma al più tardi entro un mese, in considerazione delle specifiche circostanze in cui i dati personali sono trattati; b) nel caso in cui i dati personali siano destinati alla comunicazione con l'interessato, al più tardi al momento della prima comunicazione all'interessato; oppure c) nel caso sia prevista la comunicazione ad altro destinatario, non oltre la prima comunicazione dei dati personali».
Art. 14, par. 4, GDPR«Qualora il titolare del trattamento intenda trattare ulteriormente i dati personali per una finalità diversa da quella per cui essi sono stati ottenuti, prima di tale ulteriore trattamento fornisce all'interessato informazioni in merito a tale diversa finalità e ogni informazione pertinente di cui al paragrafo 2».
3.3 Buona pratica raccomandata dalla CNIL
Quando i dati presentano una sensibilità particolare, la CNIL invita gli organismi a rispettare un intervallo ragionevole tra il momento in cui le persone sono informate che i loro dati figurano in una base di apprendimento e l'addestramento del modello su tale base. La pratica consente l'esercizio dei diritti in un momento in cui esso è ancora tecnicamente agevole, tenuto conto delle difficoltà di esercitarli poi sul modello stesso.
Modalità di fornitura dell'informazione
4.1 Accessibilità
Le persone interessate non devono incontrare difficoltà né nell'accesso all'informazione né nella sua comprensione. Concretamente:
- informazione individuale: formulario online utilizzato per la raccolta, email o lettere inviate al primo contatto, messaggi vocali preregistrati;
- informazione generale: avvisi informativi pubblicati su un sito web liberamente accessibile o su un pannello informativo.
4.2 Intelligibilità
La complessità dei sistemi di IA non può compromettere la comprensione dell'informazione. Le Linee guida WP260 sono esplicite nel negare che la complessità costituisca una giustificazione per non informare l'interessato.
È raccomandato che i titolari definiscano chiaramente le principali conseguenze del trattamento, descrivendo — anche mediante schemi — come i dati sono utilizzati durante l'apprendimento, il funzionamento del sistema sviluppato e la distinzione tra base di dati di apprendimento, modello di IA e output del modello.
Le menzioni informative devono essere distinte da altre informazioni non correlate alla protezione dei dati (condizioni generali d'uso, note legali). La CNIL raccomanda un'informazione a più livelli, con le informazioni essenziali (identità del titolare, finalità, diritti) al primo livello e l'informazione completa ai livelli successivi.
Art. 12, par. 7, GDPR«Le informazioni da fornire agli interessati a norma degli articoli 13 e 14 possono essere fornite in combinazione con icone standardizzate per dare, in modo facilmente visibile, intelligibile e chiaramente leggibile, un quadro d'insieme del trattamento previsto».
L'approccio stratificato è coerente con quanto indicato dall'EDPB nelle Linee guida 3/2019 in materia di videosorveglianza, dove si raccomanda una combinazione di metodi, con le informazioni più importanti al primo livello e i dettagli obbligatori forniti con altri mezzi al secondo.
Le deroghe all'informazione individuale
5.1 Informazioni già in possesso dell'interessato (art. 14, par. 5, lett. a)
Quando le persone sono già state informate di tutte le caratteristiche del trattamento — in particolare finalità e identità del titolare del trattamento di apprendimento — una nuova informazione non è necessaria.
A titolo di buona pratica, la CNIL incoraggia i riutilizzatori di dati ad appoggiarsi al diffusore per informare le persone, in particolare quando quest'ultimo è ancora in contatto con esse. L'editore di un dataset pubblicato su una piattaforma di scambio potrebbe utilmente centralizzare le menzioni informative dei riutilizzatori sulla pagina di download.
5.2 Sforzo sproporzionato (art. 14, par. 5, lett. b)
È necessaria un'analisi caso per caso, documentata, che bilanci:
- l'entità degli sforzi richiesti: assenza di mezzi di contatto, anzianità dei dati di contatto (esattezza incerta), numero di persone interessate, costo della comunicazione;
- l'impatto sulla vita privata: natura più o meno direttamente identificante dei dati, sensibilità, garanzie eventualmente messe in atto (pseudonimizzazione, DPIA, riduzione del periodo di conservazione, misure di sicurezza).
5.3 Caso particolare dei dati accessibili online
In caso di raccolta lecita di dati indirettamente identificanti pubblicati online, l'informazione individuale sarà il più delle volte sproporzionata, poiché reperire i mezzi di contatto presuppone la ricerca o la raccolta di dati supplementari, e più identificanti, rispetto a quelli trattati.
Per i dati direttamente identificanti occorre invece un'analisi caso per caso.
Il volume dei dati non può da solo fondare la presunzione di sproporzione; sarà però spesso così per la raccolta lecita di dati che non presentano rischi particolari, a partire da un gran numero di siti web ai fini dello sviluppo di un grande modello linguistico, e di cui le persone non possono ignorare la pubblica accessibilità (si pensi alle enciclopedie open source).
5.4 La deroga dell'art. 14, par. 5, lett. c)
Art. 14, par. 5, lett. c), GDPRI paragrafi da 1 a 4 non si applicano se e nella misura in cui «l'ottenimento o la comunicazione sono espressamente previsti dal diritto dell'Unione o dello Stato membro cui è soggetto il titolare del trattamento e che prevede misure appropriate per tutelare gli interessi legittimi dell'interessato».
È la deroga oggetto della sentenza C-169/23 richiamata al § 2.1: essa opera solo in presenza di una previsione normativa espressa e di misure appropriate a tutela dell'interessato, e non può quindi essere invocata genericamente dai titolari privati che sviluppano sistemi di IA.
Contenuto dell'informazione
6.1 Informazioni obbligatorie (artt. 13 e 14 GDPR)
L'elenco che segue riproduce il contenuto minimo normativo. Alcune voci operano soltanto «ove applicabile», e l'elenco va calibrato sul trattamento concreto: presentarlo come una lista fissa e chiusa è uno degli errori più frequenti nelle informative per l'IA.
Art. 13, par. 1, GDPR«a) l'identità e i dati di contatto del titolare del trattamento e, ove applicabile, del suo rappresentante; b) i dati di contatto del responsabile della protezione dei dati, ove applicabile; c) le finalità del trattamento cui sono destinati i dati personali nonché la base giuridica del trattamento; d) qualora il trattamento si basi sull'articolo 6, paragrafo 1, lettera f), i legittimi interessi perseguiti dal titolare del trattamento o da terzi; e) gli eventuali destinatari o le eventuali categorie di destinatari dei dati personali; f) ove applicabile, l'intenzione del titolare del trattamento di trasferire dati personali a un paese terzo o a un'organizzazione internazionale e l'esistenza o l'assenza di una decisione di adeguatezza della Commissione o […] il riferimento alle garanzie appropriate o opportune e i mezzi per ottenere una copia di tali dati o il luogo dove sono stati resi disponibili».
Art. 13, par. 2, GDPR«a) il periodo di conservazione dei dati personali oppure, se non è possibile, i criteri utilizzati per determinare tale periodo; b) l'esistenza del diritto dell'interessato di chiedere al titolare del trattamento l'accesso ai dati personali e la rettifica o la cancellazione degli stessi o la limitazione del trattamento che lo riguardano o di opporsi al loro trattamento, oltre al diritto alla portabilità dei dati; c) qualora il trattamento sia basato sull'articolo 6, paragrafo 1, lettera a), oppure sull'articolo 9, paragrafo 2, lettera a), l'esistenza del diritto di revocare il consenso in qualsiasi momento senza pregiudicare la liceità del trattamento basata sul consenso prestato prima della revoca; d) il diritto di proporre reclamo a un'autorità di controllo; e) se la comunicazione di dati personali è un obbligo legale o contrattuale oppure un requisito necessario per la conclusione di un contratto, e se l'interessato ha l'obbligo di fornire i dati personali nonché le possibili conseguenze della mancata comunicazione di tali dati; f) l'esistenza di un processo decisionale automatizzato, compresa la profilazione, di cui all'articolo 22, paragrafi 1 e 4, e, almeno in tali casi, informazioni significative sulla logica utilizzata, nonché l'importanza e le conseguenze previste di tale trattamento per l'interessato».
Quattro precisazioni, particolarmente rilevanti nel contesto dell'IA:
- Trasferimenti extra-UE e garanzie vanno indicati ove ricorrano: è ipotesi tutt'altro che rara, considerata la collocazione delle infrastrutture di addestramento e inferenza.
- La revoca del consenso si indica solo se il consenso è la base giuridica; non è una voce universale. Analogamente, i dati di contatto del DPO si forniscono solo se il DPO è stato nominato, e la portabilità presuppone che ricorrano i presupposti dell'art. 20.
- Natura obbligatoria o facoltativa del conferimento e conseguenze del rifiuto rilevano nell'art. 13 (raccolta diretta) e non trovano corrispondenza nell'art. 14.
- L'informazione sul processo decisionale automatizzato ex art. 13, par. 2, lett. f), è l'elemento che in materia di IA merita la maggiore attenzione e che più spesso viene omesso: non si tratta solo di dichiararne l'esistenza, ma di fornire informazioni significative sulla logica utilizzata e sull'importanza e le conseguenze previste per l'interessato.
In caso di raccolta indiretta gli organismi devono inoltre fornire gli elementi propri dell'art. 14:
Art. 14, par. 1, lett. d), e par. 2, lett. f), GDPROltre alle informazioni corrispondenti a quelle dell'art. 13, «le categorie di dati personali in questione» e «la fonte da cui hanno origine i dati personali e, se del caso, l'eventualità che i dati provengano da fonti accessibili al pubblico».
Tale informazione deve consentire alle persone di anticipare se sono interessate dal trattamento e di esercitare eventualmente i propri diritti sul trattamento fonte.
6.2 Informazione sulle fonti dei dati
La CNIL distingue due casi. Quando il titolare ha utilizzato un numero limitato di fonti, è generalmente richiesto che ne fornisca indicazione precisa. Quando le fonti sono numerose — ad esempio un gran numero di fonti pubblicamente accessibili online — è generalmente sufficiente un'informazione globale che indichi categorie di fonti, o i nomi di alcune fonti principali o tipiche.
Considerando 61, GDPR«Qualora l'origine dei dati personali non possa essere comunicata all'interessato in quanto sono state utilizzate fonti diverse, sarebbe opportuno fornire informazioni di carattere generale».
Casi specifici di trattamento
7.1 Web scraping
Se il web scraping riguarda pochi siti, la CNIL raccomanda un'informazione precisa sulle fonti. Quando le fonti sono molto numerose, raccomanda di indicare le categorie di siti fonte interessati, almeno quelle che presentano i maggiori rischi per le persone. La raccomandazione vale sia per chi effettua direttamente la raccolta sia per i titolari che riutilizzano dataset così costituiti.
Fornire, quando possibile, i nomi di dominio e gli URL delle pagine raccolte, nonché la data o il periodo di raccolta, è una buona pratica, ma non è richiesto a titolo di obbligo informativo.
L'Opinion 28/2024 dell'EDPB indica che misure specifiche, incluse misure tecniche appropriate, possono risultare utili a mitigare i rischi nel contesto del web scraping.
7.2 Modelli di IA per finalità generali (AI Act): obbligo e disciplina temporale
Art. 53, par. 1, lett. d), Reg. (UE) 2024/1689I fornitori di modelli di IA per finalità generali devono «elaborare e mettere a disposizione del pubblico una sintesi sufficientemente dettagliata dei contenuti utilizzati per l'addestramento del modello di IA per finalità generali, secondo un modello fornito dall'ufficio per l'IA».
Considerando 107, Reg. (UE) 2024/1689La sintesi «dovrebbe essere generalmente completa nella sua portata anziché essere dettagliata sul piano tecnico», al fine di agevolare le parti con interessi legittimi, compresi i titolari di diritti d'autore, nell'esercizio e nell'applicazione dei loro diritti.
La disciplina temporale è essenziale e va esplicitata, tanto più in un contributo che prende le mosse da un documento del febbraio 2025:
Art. 113, lett. b), Reg. (UE) 2024/1689Il Capo V (obblighi dei fornitori di modelli per finalità generali, in cui si colloca l'art. 53) si applica a decorrere dal 2 agosto 2025.
Art. 111, par. 3, Reg. (UE) 2024/1689«I fornitori di modelli di IA per finalità generali che sono stati immessi sul mercato prima del 2 agosto 2025 adottano le misure necessarie per conformarsi agli obblighi stabiliti dal presente regolamento entro il 2 agosto 2027».
Alla data di pubblicazione della guida CNIL, dunque, l'art. 53 non era ancora applicabile; il modello di sintesi predisposto dall'Ufficio per l'IA è stato reso disponibile nel luglio 2025.
La CNIL fornisce, a titolo esemplificativo, le seguenti categorie di siti fonte: siti istituzionali; enciclopedie open source; piattaforme di scambio di articoli di ricerca; siti di stampa nazionale o internazionale; forum di discussione specializzati o generalisti; piattaforme di condivisione di immagini, contenuti audio o audiovisivi; social network professionali; siti di vendita online.
7.3 Modelli di IA e applicabilità del GDPR: la questione dell'anonimato
La formulazione secondo cui «alcuni modelli di IA sono anonimi e il GDPR non si applica loro» è imprecisa se letta come una qualificazione per categoria. L'anonimato non discende dalla natura o dalla tipologia del modello: deve essere dimostrato caso per caso, secondo un criterio rigoroso.
Secondo l'Opinion 28/2024 dell'EDPB, perché un modello addestrato su dati personali possa considerarsi anonimo occorre che risultino insignificanti, con mezzi ragionevolmente disponibili, sia la probabilità di estrarre direttamente dal modello dati personali relativi alle persone i cui dati sono stati usati per l'addestramento, sia la probabilità di ottenere tali dati tramite interrogazioni del modello. La valutazione va condotta e documentata dal titolare, e resta suscettibile di essere rivista alla luce dell'evoluzione delle tecniche di attacco.
L'addestramento può infatti condurre a una «memorizzazione» di parte dei dati di apprendimento. Quando risulta che il modello è soggetto al GDPR, occorre informare le persone sui dati memorizzati, fornendo gli elementi indicati al § 6.
A titolo di buona pratica, la CNIL raccomanda al fornitore di precisare:
- la natura del rischio legato all'estrazione dei dati dal modello, come il rischio di rigurgito di dati nel caso dell'IA generativa;
- le misure adottate per limitare tali rischi e i meccanismi di ricorso esistenti, come la possibilità di segnalare un'occorrenza di rigurgito.
I diritti delle persone interessate nel contesto dell'IA
L'informazione deve sempre includere i diritti dell'interessato. Le Linee guida WP251 rev.01 precisano che i titolari devono assicurare la trasparenza e la comprensibilità delle informazioni sul trattamento, indipendentemente dalla complessità tecnologica.
8.1 Diritto di accesso (art. 15 GDPR)
Le Linee guida EDPB 01/2022 precisano che le informazioni sulle finalità devono essere specifiche rispetto al caso concreto dell'interessato che presenta la richiesta: non è sufficiente elencare le finalità generali perseguite dal titolare senza precisare quali di esse riguardino il richiedente.
8.2 Profilazione, opposizione e decisioni automatizzate: due verifiche distinte
Art. 21, par. 1, GDPR«L'interessato ha il diritto di opporsi in qualsiasi momento, per motivi connessi alla sua situazione particolare, al trattamento dei dati personali che lo riguardano ai sensi dell'articolo 6, paragrafo 1, lettere e) o f), compresa la profilazione sulla base di tali disposizioni. Il titolare del trattamento si astiene dal trattare ulteriormente i dati personali salvo che egli dimostri l'esistenza di motivi legittimi cogenti per procedere al trattamento che prevalgono sugli interessi, sui diritti e sulle libertà dell'interessato oppure per l'accertamento, l'esercizio o la difesa di un diritto in sede giudiziaria».
Le Linee guida WP251 indicano che la profilazione può fondarsi sul legittimo interesse, ma che tale base giuridica non opera automaticamente: occorre una ponderazione che verifichi se gli interessi, i diritti e le libertà fondamentali dell'interessato non prevalgano.
Questa, però, è una verifica di sola base giuridica, e non esaurisce l'analisi. Quando il trattamento sfocia in una decisione basata unicamente su procedimenti automatizzati che produce effetti giuridici o incide in modo analogo significativamente sull'interessato, opera autonomamente e cumulativamente l'art. 22:
Art. 22, par. 1, GDPR«L'interessato ha il diritto di non essere sottoposto a una decisione basata unicamente sul trattamento automatizzato, compresa la profilazione, che produca effetti giuridici che lo riguardano o che incida in modo analogo significativamente sulla sua persona».
Art. 22, par. 2, GDPRIl paragrafo 1 non si applica nel caso in cui la decisione: «a) sia necessaria per la conclusione o l'esecuzione di un contratto tra l'interessato e un titolare del trattamento; b) sia autorizzata dal diritto dell'Unione o dello Stato membro cui è soggetto il titolare del trattamento, che precisa altresì misure adeguate a tutela dei diritti, delle libertà e dei legittimi interessi dell'interessato; c) si basi sul consenso esplicito dell'interessato».
Il superamento del test di bilanciamento ex art. 6, par. 1, lett. f), non dispensa dalla verifica di una delle eccezioni dell'art. 22, par. 2, né dall'adozione delle misure di tutela richieste dal par. 3 (diritto di ottenere l'intervento umano, di esprimere la propria opinione e di contestare la decisione). La distinzione è particolarmente importante nei sistemi di IA applicati a selezione del personale, scoring creditizio, assegnazione di benefici o controlli automatizzati.
8.3 Diritto alla cancellazione (art. 17 GDPR)
Art. 17, par. 1, lett. c), GDPRL'interessato ha diritto alla cancellazione quando «si oppone al trattamento ai sensi dell'articolo 21, paragrafo 1, e non sussiste alcun motivo legittimo prevalente per procedere al trattamento».
Le Linee guida EDPB 05/2019 sulla deindicizzazione confermano tale articolazione.
8.4 Impossibilità di identificazione (art. 11 GDPR)
Art. 11, par. 1, GDPR«Se le finalità per cui un titolare del trattamento tratta i dati personali non richiedono o non richiedono più l'identificazione dell'interessato, il titolare del trattamento non è obbligato a conservare, acquisire o trattare ulteriori informazioni per identificare l'interessato al solo fine di rispettare il presente regolamento».
La CNIL precisa che l'informativa deve comprendere, se del caso, l'indicazione che il titolare non sarà in grado di identificare le persone, anche ai fini del riscontro alle richieste di esercizio dei diritti. In tal caso l'Autorità raccomanda, ove possibile, di indicare quali informazioni complementari le persone possano fornire per consentire la propria identificazione.
Il contesto normativo italiano: la Legge n. 132/2025
La Legge 23 settembre 2025, n. 132, «Disposizioni e deleghe al Governo in materia di intelligenza artificiale», pubblicata nella Gazzetta Ufficiale n. 223 del 25 settembre 2025 ed entrata in vigore il 10 ottobre 2025, affianca il quadro europeo con disposizioni nazionali. Va premesso che essa non introduce obblighi ulteriori rispetto all'AI Act:
Art. 3, comma 5, L. n. 132/2025«La presente legge non produce nuovi obblighi rispetto a quelli previsti dal regolamento (UE) 2024/1689 per i sistemi di intelligenza artificiale e per i modelli di intelligenza artificiale per finalità generali».
9.1 I princìpi generali (art. 3)
Art. 3, comma 3, L. n. 132/2025«I sistemi e i modelli di intelligenza artificiale per finalità generali devono essere sviluppati e applicati nel rispetto dell'autonomia e del potere decisionale dell'uomo, della prevenzione del danno, della conoscibilità, della trasparenza, della spiegabilità e dei princìpi di cui al comma 1, assicurando la sorveglianza e l'intervento umano».
9.2 Informazione e riservatezza dei dati personali (art. 4)
La disposizione sul linguaggio chiaro non si colloca nell'art. 3, bensì nell'art. 4, rubricato «Princìpi in materia di informazione e di riservatezza dei dati personali»:
Art. 4, comma 2, L. n. 132/2025«L'utilizzo di sistemi di intelligenza artificiale garantisce il trattamento lecito, corretto e trasparente dei dati personali e la compatibilità con le finalità per le quali sono stati raccolti, in conformità al diritto dell'Unione europea in materia di dati personali e di tutela della riservatezza».
Art. 4, comma 3, L. n. 132/2025«Le informazioni e le comunicazioni relative al trattamento dei dati connesse all'utilizzo di sistemi di intelligenza artificiale sono rese con linguaggio chiaro e semplice, in modo da garantire all'utente la conoscibilità dei relativi rischi e il diritto di opporsi ai trattamenti autorizzati dei propri dati personali».
Art. 4, comma 4, L. n. 132/2025«L'accesso alle tecnologie di intelligenza artificiale da parte dei minori di anni quattordici nonché il conseguente trattamento dei dati personali richiedono il consenso di chi esercita la responsabilità genitoriale […]. Il minore di anni diciotto, che abbia compiuto quattordici anni, può esprimere il proprio consenso […] purché le informazioni e le comunicazioni di cui al comma 3 siano facilmente accessibili e comprensibili».
9.3 Obblighi informativi settoriali
Art. 7, comma 3, L. n. 132/2025 — ambito sanitario«L'interessato ha diritto di essere informato sull'impiego di tecnologie di intelligenza artificiale».
Art. 11, comma 2, L. n. 132/2025 — lavoro«L'utilizzo dell'intelligenza artificiale in ambito lavorativo deve essere sicuro, affidabile, trasparente e non può svolgersi in contrasto con la dignità umana né violare la riservatezza dei dati personali. Il datore di lavoro o il committente è tenuto a informare il lavoratore dell'utilizzo dell'intelligenza artificiale nei casi e con le modalità di cui all'articolo 1-bis del decreto legislativo 26 maggio 1997, n. 152».
Art. 13, comma 2, L. n. 132/2025 — professioni intellettuali«Per assicurare il rapporto fiduciario tra professionista e cliente, le informazioni relative ai sistemi di intelligenza artificiale utilizzati dal professionista sono comunicate al soggetto destinatario della prestazione intellettuale con linguaggio chiaro, semplice ed esaustivo».
Art. 14, comma 1, L. n. 132/2025 — pubblica amministrazioneLe pubbliche amministrazioni utilizzano l'IA «assicurando agli interessati la conoscibilità del suo funzionamento e la tracciabilità del suo utilizzo».
9.4 L'art. 8: una modalità semplificata in un ambito circoscritto
L'art. 8 non introduce una deroga generale all'informazione individuale e non «conferma» l'impostazione della CNIL sull'art. 14, par. 5, lett. b). Esso introduce una modalità semplificata di assolvimento dell'obbligo informativo entro il perimetro settoriale che esso stesso definisce: ricerca e sperimentazione scientifica per la realizzazione di sistemi di IA in ambito sanitario, da parte di soggetti determinati, e con riguardo all'uso secondario di dati privi degli elementi identificativi diretti.
Art. 8, comma 2, L. n. 132/2025«Ai medesimi fini, fermo restando l'obbligo di informativa in favore dell'interessato, che può essere assolto anche mediante un'informativa generale messa a disposizione nel sito web del titolare del trattamento e senza ulteriore consenso dell'interessato ove inizialmente previsto dalla legge, è sempre autorizzato l'uso secondario di dati personali privi degli elementi identificativi diretti, anche appartenenti alle categorie indicate all'articolo 9 del regolamento (UE) 2016/679, da parte dei soggetti di cui al comma 1, salvi i casi nei quali la conoscenza dell'identità degli interessati sia inevitabile o necessaria al fine della tutela della loro salute».
Da notare che il comma 1 qualifica tali trattamenti come «di rilevante interesse pubblico in attuazione degli articoli 32 e 33 della Costituzione e nel rispetto di quanto previsto dall'articolo 9, paragrafo 2, lettera g)» del GDPR, e che il comma 5 impone la comunicazione preventiva al Garante, con avvio dei trattamenti decorsi trenta giorni in assenza di provvedimento di blocco. Per i trattamenti finalizzati ad anonimizzazione, pseudonimizzazione o sintetizzazione, il comma 3 richiede espressamente la previa informativa ai sensi dell'art. 13 del GDPR.
Si tratta, dunque, di un regime speciale assistito da presupposti soggettivi, finalistici e procedurali stringenti: estenderne la logica ad altri contesti di sviluppo di sistemi di IA sarebbe un'operazione interpretativa priva di fondamento.
Misure appropriate complementari
Oltre alla fornitura di un'informazione generale, la CNIL indica altre misure appropriate:
- la realizzazione di una DPIA, anche quando non imposta dall'art. 35 del GDPR;
- l'applicazione di tecniche di pseudonimizzazione;
- la riduzione del numero di dati raccolti e del periodo di conservazione;
- misure tecniche e organizzative per rafforzare il livello di sicurezza.
Il Parere WP216 del Gruppo di lavoro Articolo 29 precisa che la pseudonimizzazione non è un metodo di anonimizzazione, ma una misura di sicurezza utile che riduce la correlabilità di un insieme di dati all'identità originaria dell'interessato.
Le Linee guida EDPB 4/2019 sull'art. 25 richiamano, con riferimento al principio di correttezza e alle garanzie rispetto alle decisioni automatizzate, l'integrazione di un intervento umano qualificato in grado di individuare le distorsioni (bias) che i sistemi possono generare, nonché la valutazione periodica degli algoritmi per attenuare le distorsioni individuate. Il riferimento va però collocato correttamente: non si tratta di un obbligo generalizzato e indifferenziato per qualunque impiego di IA, bensì di una garanzia collegata al principio di correttezza e al regime delle decisioni automatizzate, la cui intensità va modulata sul rischio e sulla natura del trattamento. Nel caso di decisioni ex art. 22, l'intervento umano non è una buona pratica ma un requisito (art. 22, par. 3).
Conclusioni
La guida della CNIL rappresenta un contributo significativo alla comprensione degli obblighi di trasparenza nel contesto dell'intelligenza artificiale, con indicazioni pratiche che si integrano nel quadro normativo europeo.
I punti chiave:
- il principio di trasparenza si applica a tutti i trattamenti per lo sviluppo di sistemi di IA, quale che sia la modalità di raccolta dei dati; il discrimine tra art. 13 e art. 14 resta l'origine del dato, non la sua elaborazione successiva (C-169/23);
- la complessità tecnica non giustifica una riduzione della qualità o della completezza dell'informazione;
- le deroghe all'informazione individuale operano a condizioni rigorose e richiedono comunque un'informazione generale completa di tutti gli elementi dell'art. 14;
- il contenuto dell'informativa va costruito sul trattamento concreto: trasferimenti extra-UE, revoca del consenso, natura del conferimento e — soprattutto — informazioni sulla logica dei processi decisionali automatizzati non sono voci accessorie;
- profilazione e decisione automatizzata richiedono verifiche distinte e cumulative: il legittimo interesse fonda la prima, ma non esonera dalla disciplina dell'art. 22;
- l'anonimato di un modello non è una qualità categoriale ma il risultato di una valutazione caso per caso, secondo la doppia soglia di insignificanza indicata dall'EDPB;
- gli obblighi dell'art. 53 dell'AI Act si applicano dal 2 agosto 2025, con adeguamento entro il 2 agosto 2027 per i modelli già immessi sul mercato;
- la Legge n. 132/2025 rafforza i princìpi di conoscibilità e trasparenza (artt. 3 e 4) e introduce obblighi informativi settoriali, senza creare obblighi ulteriori rispetto all'AI Act; l'art. 8 opera in un ambito circoscritto e non costituisce una deroga generale.
Il coordinamento tra GDPR, AI Act e normative nazionali richiede ai titolari una valutazione attenta e documentata, nella consapevolezza che la trasparenza, nel contesto dell'IA, non è un adempimento formale ma la precondizione dell'esercizio effettivo dei diritti.
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA