 La diffusione capillare dei sistemi di videosorveglianza pone questioni sempre più complesse per la protezione dei dati personali. L’evoluzione delle telecamere tradizionali in dispositivi dotati di analisi video avanzata, dal semplice conteggio delle presenze sino al riconoscimento facciale, ha amplificato in misura significativa i rischi di utilizzo secondario o improprio dei dati raccolti, come evidenziato dalle Linee Guida 3/2019 del Comitato Europeo per la Protezione dei Dati (EDPB), adottate nella versione definitiva il 29 gennaio 2020.
Il quadro si è successivamente arricchito di due elementi di rilievo: il Regolamento (UE) 2024/1689 sull’intelligenza artificiale, i cui divieti sono applicabili dal 2 febbraio 2025, e la proroga sino al 31 dicembre 2027 della moratoria nazionale sull’installazione e sull’utilizzo di sistemi di riconoscimento facciale in luoghi pubblici o aperti al pubblico.
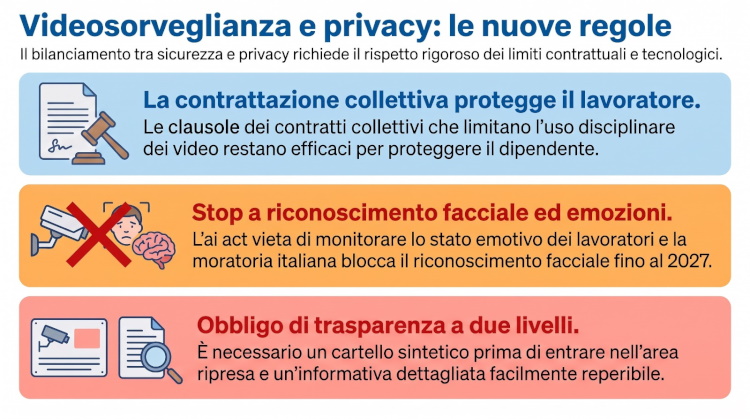
In tale contesto, la sentenza della Corte di Cassazione n. 30822 del 24 novembre 2025 ha affermato un principio di particolare rilievo per il diritto del lavoro: la clausola del contratto collettivo che limita l’utilizzabilità delle registrazioni video a fini disciplinari conserva efficacia anche dopo le modifiche introdotte dal Jobs Act, quale disciplina negoziale di maggior favore per il lavoratore.
Il presente contributo intende offrire una ricostruzione sistematica della disciplina applicabile alla videosorveglianza nell’ordinamento italiano ed europeo, con particolare attenzione al contesto lavorativo e alle implicazioni pratiche della pronuncia della Suprema Corte.
Ambito di applicazione del GDPR alla videosorveglianza
Il Regolamento (UE) 2016/679 (GDPR) si applica al trattamento di dati personali mediante videosorveglianza ogniqualvolta le immagini consentano di identificare le persone riprese, in via diretta o indiretta. Il fondamento è nella nozione stessa di dato personale:
Art. 4, n. 1, GDPR
«"dato personale": qualsiasi informazione riguardante una persona fisica identificata o identificabile ("interessato"); si considera identificabile la persona fisica che può essere identificata, direttamente o indirettamente, con particolare riferimento a un identificativo come il nome, un numero di identificazione, dati relativi all’ubicazione, un identificativo online o a uno o più elementi caratteristici della sua identità fisica, fisiologica, genetica, psichica, economica, culturale o sociale».
Il monitoraggio automatico sistematico di uno spazio specifico tramite mezzi ottici o audiovisivi comporta la raccolta e la conservazione di informazioni su tutte le persone che accedono all’area sorvegliata, con la possibilità di identificarle in base all’aspetto o ad altri elementi specifici.
Il Regolamento non trova applicazione nelle ipotesi di riprese ad alta quota che non consentano l’identificazione, di telecamere fittizie o non funzionanti (in assenza di trattamento di dati personali) e di videocamere integrate in autoveicoli per l’assistenza al parcheggio, ove configurate in modo da non raccogliere informazioni relative a persone fisiche.
Quanto al trattamento effettuato per finalità esclusivamente personali o domestiche, la norma di esclusione dispone:
Art. 2, par. 2, lett. c), GDPR
«Il presente regolamento non si applica ai trattamenti di dati personali: […] c) effettuati da una persona fisica per l’esercizio di attività a carattere esclusivamente personale o domestico».
L’esenzione, come chiarito dalla Corte di giustizia nella sentenza Ryneš (11 dicembre 2014, C-212/13), non opera quando la videosorveglianza copra, anche solo parzialmente, spazi pubblici o aree di pertinenza di terzi: la ripresa dello spazio pubblico esclude, per ciò solo, il carattere «esclusivamente» personale o domestico dell’attività.
Principi fondamentali
2.1 Minimizzazione dei dati e necessità
Art. 5, par. 1, lett. c), GDPR
I dati personali sono «adeguati, pertinenti e limitati a quanto necessario rispetto alle finalità per le quali sono trattati ("minimizzazione dei dati")».
L’attività di videosorveglianza deve conformarsi a tale principio tanto nella scelta delle modalità di ripresa quanto nella dislocazione delle telecamere e nella gestione delle diverse fasi del trattamento. Il titolare del trattamento è tenuto a valutare criticamente, prima dell’installazione di qualsiasi sistema, se la misura sia idonea a raggiungere l’obiettivo perseguito, se risulti adeguata e necessaria rispetto alle finalità e se esistano mezzi alternativi meno invasivi dei diritti e delle libertà fondamentali dell’interessato. In presenza di alternative efficaci (recinzioni, pattuglie di vigilanza, sistemi di illuminazione, serrature di sicurezza) il ricorso alla videosorveglianza non può considerarsi proporzionato.
2.2 Limitazione della finalità
Art. 5, par. 1, lett. b), GDPR
I dati personali sono «raccolti per finalità determinate, esplicite e legittime, e successivamente trattati in modo che non sia incompatibile con tali finalità ("limitazione della finalità")».
Le finalità devono essere documentate per iscritto e specificate per ogni telecamera in uso. La semplice indicazione di uno scopo generico di «sicurezza» non soddisfa il requisito di specificità richiesto dalla norma. Le Linee Guida EDPB 3/2019 sottolineano la necessità di assicurare garanzie contro l’utilizzo delle registrazioni per finalità del tutto diverse e inattese rispetto a quelle originarie, quali il marketing o il monitoraggio delle prestazioni dei dipendenti.
2.3 Delimitazione spaziale e temporale
L’esigenza di ricorrere alla videosorveglianza per la protezione dei locali del titolare termina, di norma, ai confini della proprietà. Ove sia necessario estendere il campo di ripresa alle immediate vicinanze, il titolare deve adottare mezzi tecnici per mascherare o pixelare le aree non rilevanti. Anche la dimensione temporale assume rilievo: un sistema funzionante esclusivamente in orario notturno e al di fuori del normale orario di lavoro può risultare sufficiente a soddisfare le esigenze di sicurezza, e va preferito ove idoneo.
Basi giuridiche del trattamento
3.1 Il legittimo interesse
Art. 6, par. 1, lett. f), GDPR
Il trattamento è lecito se e nella misura in cui «il trattamento è necessario per il perseguimento del legittimo interesse del titolare del trattamento o di terzi, a condizione che non prevalgano gli interessi o i diritti e le libertà fondamentali dell’interessato che richiedono la protezione dei dati personali, in particolare se l’interessato è un minore».
Nella generalità dei casi di videosorveglianza da parte di soggetti privati questa è la base giuridica applicabile. Il legittimo interesse deve essere reale e attuale, non fittizio o meramente ipotetico. Ciò non significa, tuttavia, che il titolare debba necessariamente aver già subito in prima persona furti, danneggiamenti o incidenti: le Linee Guida EDPB ammettono che l’attualità dell’interesse possa fondarsi anche su elementi oggettivi relativi al contesto, quali episodi verificatisi nell’area circostante o la particolare esposizione a rischio del settore di attività. Ciò che non è ammesso è l’installazione fondata su un timore generico e non circostanziato.
La valutazione dell’esistenza del legittimo interesse e il bilanciamento con i diritti e le libertà fondamentali dell’interessato devono essere documentati per iscritto, in ossequio al principio di responsabilizzazione. Il bilanciamento deve tenere conto delle ragionevoli aspettative dell’interessato, come indica il Regolamento stesso:
Considerando 47, GDPR
«In ogni caso l’esistenza di un legittimo interesse richiederebbe un’attenta valutazione anche in merito all’eventualità che l’interessato, al momento e nell’ambito della raccolta dei dati personali, possa ragionevolmente attendersi che abbia luogo un trattamento a tal fine».
È dunque lecito attendersi di non essere sorvegliati nei servizi igienici, negli spogliatoi o in altre aree destinate alla riservatezza personale.
3.2 Il compito di interesse pubblico
Art. 6, par. 1, lett. e), GDPR
«il trattamento è necessario per l’esecuzione di un compito di interesse pubblico o connesso all’esercizio di pubblici poteri di cui è investito il titolare del trattamento».
Le autorità pubbliche possono fondare su questa base il trattamento mediante videosorveglianza, ove il compito sia stabilito dal diritto dell’Unione o degli Stati membri.
3.3 Il consenso: un fondamento eccezionale
Art. 4, n. 11, GDPR
«"consenso dell’interessato": qualsiasi manifestazione di volontà libera, specifica, informata e inequivocabile dell’interessato, con la quale lo stesso manifesta il proprio assenso, mediante dichiarazione o azione positiva inequivocabile, che i dati personali che lo riguardano siano oggetto di trattamento».
Il consenso può costituire base giuridica per la videosorveglianza sistematica solo in casi eccezionali. È nella natura stessa di tale tecnologia il controllo simultaneo di un numero indeterminato di persone, circostanza che rende estremamente difficile dimostrare che ciascun interessato abbia prestato il proprio consenso prima del trattamento. L’accesso a una zona sorvegliata, ancorché segnalata da cartellonistica, non integra una dichiarazione o un’azione positiva inequivocabile ai sensi della definizione citata.
Obblighi di trasparenza e informativa
4.1 L’approccio a due livelli
Art. 12, par. 1, GDPR
«Il titolare del trattamento adotta misure appropriate per fornire all’interessato tutte le informazioni di cui agli articoli 13 e 14 […] in forma concisa, trasparente, intelligibile e facilmente accessibile, con un linguaggio semplice e chiaro».
Art. 12, par. 7, GDPR
«Le informazioni da fornire agli interessati a norma degli articoli 13 e 14 possono essere fornite in combinazione con icone standardizzate per dare, in modo facilmente visibile, intelligibile e chiaramente leggibile, un quadro d’insieme del trattamento previsto».
Su questa base le Linee Guida EDPB 3/2019 raccomandano un approccio a due livelli per l’informativa di videosorveglianza.
Il primo livello consiste in un cartello di avvertimento, da posizionare prima dell’ingresso nella zona sorvegliata, approssimativamente all’altezza degli occhi, contenente un pittogramma indicante la presenza di videosorveglianza, l’identità del titolare del trattamento, le finalità del trattamento, una sintesi dei diritti dell’interessato e l’indicazione delle modalità per reperire l’informativa completa (codice QR, collegamento ipertestuale o numero telefonico). Non è necessario rivelare la precisa ubicazione della telecamera, purché non residuino dubbi sulle zone soggette a sorveglianza.
Il secondo livello è costituito dall’informativa completa. La norma applicabile è l’art. 13, poiché nella videosorveglianza i dati sono raccolti direttamente presso l’interessato mediante osservazione:
Art. 13, par. 1, GDPR
«In caso di raccolta presso l’interessato di dati che lo riguardano, il titolare del trattamento fornisce all’interessato, nel momento in cui i dati personali sono ottenuti, le seguenti informazioni: a) l’identità e i dati di contatto del titolare del trattamento […]; b) i dati di contatto del responsabile della protezione dei dati, ove applicabile; c) le finalità del trattamento cui sono destinati i dati personali nonché la base giuridica del trattamento; d) qualora il trattamento si basi sull’articolo 6, paragrafo 1, lettera f), i legittimi interessi perseguiti dal titolare del trattamento o da terzi; e) gli eventuali destinatari o le eventuali categorie di destinatari dei dati personali […]».
L’art. 14, che concerne i dati non ottenuti presso l’interessato, può venire in rilievo in fattispecie diverse e residuali (ad esempio la ricezione di filmati da soggetti terzi), ma non costituisce la norma di riferimento per l’ordinaria informativa di videosorveglianza.
Il Garante per la protezione dei dati personali ha predisposto un modello semplificato di cartello per la videosorveglianza, scaricabile dal proprio sito istituzionale.
Periodi di conservazione
Art. 5, par. 1, lett. e), GDPR
I dati personali sono «conservati in una forma che consenta l’identificazione degli interessati per un arco di tempo non superiore al conseguimento delle finalità per le quali sono trattati ("limitazione della conservazione")».
Il Regolamento non fissa termini rigidi: il periodo di conservazione va determinato dal titolare in concreto, in funzione della finalità dichiarata, e giustificato alla luce del principio di responsabilizzazione. Le Linee Guida EDPB 3/2019 indicano che nella maggior parte dei casi la cancellazione dovrebbe avvenire, preferibilmente tramite meccanismi automatici, entro pochi giorni, e che quanto più il termine si allunga tanto più stringente deve essere la motivazione della sua necessità.
I termini indicativi tradizionalmente richiamati dalla prassi nazionale (24 ore per il piccolo esercizio commerciale, con possibile estensione in caso di chiusure per fine settimana o festività; non oltre 7 giorni in ambito condominiale) traggono origine dal Provvedimento generale del Garante dell’8 aprile 2010 e sono tuttora ripresi, quanto al condominio, nelle FAQ dell’Autorità in materia di videosorveglianza. Conservano dunque un valore orientativo, ma vanno letti attraverso la lente dell’accountability: il criterio decisivo non è il rispetto di una soglia predeterminata, bensì la dimostrabile necessità concreta del periodo prescelto rispetto alla finalità. Le prescrizioni più rigide del provvedimento del 2010, e in particolare il meccanismo della verifica preliminare per i termini più estesi, sono state superate dall’impianto del GDPR.
La videosorveglianza nei luoghi di lavoro
6.1 Il quadro normativo
In Italia la videosorveglianza nei luoghi di lavoro è soggetta a una disciplina particolarmente rigorosa, risultante dall’interazione tra il GDPR, il Codice Privacy (D.Lgs. n. 196/2003) e l’art. 4 dello Statuto dei Lavoratori (Legge n. 300/1970), come modificato dall’art. 23, comma 1, del D.Lgs. n. 151/2015 (Jobs Act). Il raccordo tra le due discipline è esplicitato dal Codice:
Art. 114, D.Lgs. n. 196/2003
«Resta fermo quanto disposto dall’articolo 4 della legge 20 maggio 1970, n. 300».
Il Vademecum «Privacy e Lavoro» del Garante conferma il divieto per i datori di lavoro, pubblici e privati, di effettuare trattamenti di dati personali mediante sistemi hardware e software finalizzati al controllo a distanza dei lavoratori. Tale divieto si estende all’uso di strumenti quali la videosorveglianza e la geolocalizzazione. È altresì vietato effettuare controlli a distanza volti a verificare l’osservanza dei doveri di diligenza, il rispetto dell’orario di lavoro o la correttezza nell’esecuzione della prestazione lavorativa (ad esempio, orientando la telecamera sul dispositivo di rilevazione presenze).
6.2 Condizioni di liceità
Art. 4, comma 1, Legge n. 300/1970
«Gli impianti audiovisivi e gli altri strumenti dai quali derivi anche la possibilità di controllo a distanza dell’attività dei lavoratori possono essere impiegati esclusivamente per esigenze organizzative e produttive, per la sicurezza del lavoro e per la tutela del patrimonio aziendale e possono essere installati previo accordo collettivo stipulato dalla rappresentanza sindacale unitaria o dalle rappresentanze sindacali aziendali. […] In mancanza di accordo, gli impianti e gli strumenti di cui al primo periodo possono essere installati previa autorizzazione della sede territoriale dell’Ispettorato nazionale del lavoro».
Art. 4, comma 2, Legge n. 300/1970
«La disposizione di cui al comma 1 non si applica agli strumenti utilizzati dal lavoratore per rendere la prestazione lavorativa e agli strumenti di registrazione degli accessi e delle presenze».
La videosorveglianza nei luoghi di lavoro è dunque ammessa esclusivamente per le tre finalità tipizzate (esigenze organizzative e produttive, sicurezza del lavoro, tutela del patrimonio aziendale) e subordinata alla procedura di garanzia, cioè all’accordo sindacale o, in via sussidiaria, all’autorizzazione dell’INL.
6.3 L’utilizzabilità a fini disciplinari dopo il Jobs Act
Art. 4, comma 3, Legge n. 300/1970
«Le informazioni raccolte ai sensi dei commi 1 e 2 sono utilizzabili a tutti i fini connessi al rapporto di lavoro a condizione che sia data al lavoratore adeguata informazione delle modalità d’uso degli strumenti e di effettuazione dei controlli e nel rispetto di quanto disposto dal decreto legislativo 30 giugno 2003, n. 196».
La riforma del 2015 ha dunque introdotto espressamente la regola dell’utilizzabilità delle informazioni raccolte a tutti i fini connessi al rapporto di lavoro, inclusi quelli disciplinari, subordinandola a un duplice presidio: l’adeguata informazione preventiva del lavoratore e il rispetto della disciplina di protezione dei dati. Sarebbe impreciso descrivere l’intervento come abrogazione di un previgente divieto legislativo espresso di utilizzazione disciplinare: il testo anteriore non conteneva una disposizione di tale tenore, e i limiti all’utilizzabilità derivavano piuttosto dalla struttura della norma, dalla prassi autorizzativa e dall’elaborazione giurisprudenziale.
L’introduzione della regola generale di utilizzabilità ha aperto la questione del suo rapporto con le previsioni di maggior favore eventualmente contenute nella contrattazione collettiva e con le limitazioni derivanti dalle autorizzazioni dell’Ispettorato: una questione che la Corte di Cassazione ha affrontato con la sentenza n. 30822 del 24 novembre 2025.
6.4 Analisi video, riconoscimento delle emozioni e AI Act
Il Parere WP249 del Gruppo di lavoro Articolo 29 qualifica come sproporzionato e, in linea di principio, illecito l’utilizzo di tecnologie che analizzino le espressioni facciali dei lavoratori o che rilevino deviazioni da modelli di movimento predefiniti, raccomandando ai datori di lavoro di astenersi dall’impiego di sistemi di riconoscimento facciale nei confronti dei dipendenti.
A partire dal 2 febbraio 2025 il quadro non si esaurisce in una valutazione di proporzionalità: il Regolamento (UE) 2024/1689, noto come AI Act, introduce sul punto un divieto specifico, generale ma corredato di eccezioni tassative.
Art. 5, par. 1, lett. f), Reg. (UE) 2024/1689
Sono vietati: «l’immissione sul mercato, la messa in servizio per tale finalità specifica o l’uso di sistemi di IA per inferire le emozioni di una persona fisica nell’ambito del luogo di lavoro e degli istituti di istruzione, tranne laddove l’uso del sistema di IA sia destinato a essere messo in funzione o immesso sul mercato per motivi medici o di sicurezza».
Art. 3, n. 39, Reg. (UE) 2024/1689
«"sistema di riconoscimento delle emozioni": un sistema di IA finalizzato all’identificazione o all’inferenza di emozioni o intenzioni di persone fisiche sulla base dei loro dati biometrici».
Il divieto si applica dal 2 febbraio 2025, in forza dell’art. 113, lett. a), che anticipa a tale data l’applicabilità dei Capi I e II.
Il perimetro del divieto va definito con precisione, e tre elementi vanno tenuti distinti.
In primo luogo, il divieto è ancorato alla nozione dell’art. 3, n. 39, costruita sui dati biometrici: esso intercetta l’inferenza emotiva ricavata da caratteristiche fisiche, fisiologiche o comportamentali quali l’immagine facciale o la voce. Nella videosorveglianza, l’ipotesi paradigmatica è proprio l’analisi automatizzata delle espressioni facciali dei lavoratori.
In secondo luogo, non ogni rilevazione di un tratto espressivo integra riconoscimento delle emozioni. Il Regolamento lo chiarisce espressamente:
Considerando 18, Reg. (UE) 2024/1689
La nozione «non comprende […] la mera individuazione di espressioni, gesti o movimenti immediatamente evidenti, a meno che non siano utilizzati per identificare o inferire emozioni. Tali espressioni possono essere espressioni facciali di base, quali un’espressione accigliata o un sorriso, o gesti quali il movimento di mani, braccia o testa, o caratteristiche della voce di una persona, come un tono di voce elevato o un sussurro».
In terzo luogo, e conseguentemente, l’art. 5, par. 1, lett. f), non vieta ogni forma di video analytics comportamentale. Un sistema che rilevi una caduta, l’ingresso in una zona pericolosa, il mancato uso di un dispositivo di protezione individuale o un movimento anomalo non ricade per ciò solo nel divieto, perché non è finalizzato a inferire emozioni o intenzioni. Tali sistemi restano tuttavia soggetti alla valutazione ordinaria sotto il profilo del GDPR (base giuridica, minimizzazione, DPIA), dell’art. 4 dello Statuto dei Lavoratori e, ove applicabili, delle restanti disposizioni dell’AI Act, ivi comprese quelle sui sistemi ad alto rischio impiegati nella gestione dei lavoratori. La distinzione fra emotion recognition e altre forme di analisi video è dunque decisiva, e va operata nella documentazione di conformità prima ancora che nella configurazione tecnica.
Su un piano contiguo, e pur non riguardando la videosorveglianza né l’analisi biometrica facciale, si segnala il provvedimento del Garante n. 342 del 14 maggio 2026 (doc. web n. 10255494, caso Myndoor): un rilevante precedente nazionale nel quale l’Autorità ha richiamato anche l’art. 5, par. 1, lett. f), dell’AI Act nel contesto dell’analisi dello stato emotivo dei lavoratori. La vicenda concerneva un plug-in per Slack e Teams che, mediante analisi linguistico-semantica dei messaggi, stimava il livello di stress degli utenti che sceglievano di attivarlo; il Garante ha adottato un avvertimento ai sensi dell’art. 58, par. 2, lett. a), del GDPR rispetto a trattamenti che avrebbero potuto verificarsi, non essendo risultato provato che i datori di lavoro avessero effettivamente ricevuto dati personali individuali. L’Autorità ha ribadito che le informazioni relative alla sfera emotiva e allo stress psicologico dei dipendenti rientrano tra quelle la cui conoscibilità è preclusa al datore di lavoro, collegando tale conclusione ai principi di privacy by design e by default di cui all’art. 25 del GDPR.
Il provvedimento lascia peraltro aperto un profilo interpretativo di interesse: poiché l’art. 3, n. 39, definisce il sistema di riconoscimento delle emozioni con riferimento ai dati biometrici, mentre il sistema esaminato operava su analisi testuale, resta da chiarire in quale misura il divieto dell’art. 5, par. 1, lett. f), possa estendersi a inferenze emotive ricavate da dati non biometrici.
La sentenza della Cassazione n. 30822/2025: contratto collettivo e inutilizzabilità delle registrazioni
7.1 Il caso concreto
La vicenda trae origine dal licenziamento disciplinare, intimato il 28 febbraio 2017 dal Casinò di Sanremo S.p.A. a un lavoratore con mansioni di croupier, cui era stata contestata l’appropriazione indebita di due banconote da 100 euro durante operazioni di cambio di denaro in gettoni da gioco. L’illecito risultava documentato dalle riprese delle telecamere installate sopra il tavolo da gioco.
Il lavoratore ha impugnato il provvedimento espulsivo. La Corte d’Appello di Genova (sentenza n. 166/2022, depositata il 20 giugno 2022), in sede di reclamo ai sensi della Legge n. 92/2012, ha dichiarato l’illegittimità del licenziamento, ritenendo le riprese inutilizzabili a fini disciplinari. L’autorizzazione rilasciata dall’Ispettorato del Lavoro, anteriore alla riforma del 2015, limitava le finalità dell’impianto alla sola tutela del patrimonio aziendale e alla risoluzione delle controversie di gioco, escludendo l’impiego delle immagini per contestazioni disciplinari nei confronti dei dipendenti. Tale limitazione era stata espressamente recepita nel contratto collettivo di lavoro applicato in azienda.
7.2 La distinzione tra autorizzazione amministrativa e contratto collettivo
Nel rigettare il ricorso della società, la Corte ha valorizzato una distinzione che costituisce il nucleo della pronuncia.
Quanto alle clausole limitative contenute nella mera autorizzazione amministrativa dell’Ispettorato, la Corte richiama l’orientamento già espresso da Cass. n. 32683 del 9 novembre 2021. Secondo tale precedente, l’autorizzazione rilasciata sotto il testo previgente dell’art. 4 conserva in linea di principio validità, in virtù del principio generale di conservazione degli atti giuridici; tuttavia, ove la clausola che limita l’utilizzabilità a fini disciplinari presenti, in relazione al contesto dell’atto in cui è inserita, profili di scindibilità e autonomia, essa può ritenersi caducata per contrasto con la legge sopravvenuta, con conseguente non operatività di quei limiti.
Diverso è il caso in cui la medesima limitazione sia stata riprodotta nel contratto collettivo di lavoro: essa muta natura, divenendo espressione dell’autonomia privata delle parti collettive, e prevale in quanto clausola di maggior favore per il lavoratore sulla regola legale di generale utilizzabilità posta dall’art. 4, comma 3. È precisamente su tale recepimento che la Suprema Corte fonda la decisione, qualificando la clausola come espressione dell’autonomia privata collettiva meritevole di tutela e di maggior favore per il lavoratore.
In questa prospettiva risulta superfluo verificare l’adempimento dell’obbligo informativo previsto dall’art. 4, comma 3, dello Statuto: la preclusione all’uso disciplinare delle registrazioni opera a monte, sul piano del rapporto tra fonte legale e fonte contrattuale. E poiché le immagini costituivano l’unica prova della condotta contestata, la loro inutilizzabilità si traduce nel difetto di prova del fatto e, dunque, nell’illegittimità del recesso.
Va perciò evitata una lettura semplificatoria: non è la sopravvivenza di qualsiasi vincolo anteriore al 2015 ad essere affermata dalla Corte, bensì l’efficacia del vincolo divenuto clausola negoziale collettiva.
7.3 Inquadramento sistematico ulteriore: l’art. 88 del GDPR
Benché non espressamente richiamato nella motivazione della sentenza (costruita sull’art. 4 dello Statuto, sulla riforma del 2015 e sul rapporto tra fonte legale e contrattazione collettiva), l’esito cui perviene la Corte appare a chi scrive coerente con una disposizione del GDPR che merita di essere valorizzata in chiave sistematica.
Art. 88, par. 1, GDPR
«Gli Stati membri possono prevedere, con legge o tramite contratti collettivi, norme più specifiche per assicurare la protezione dei diritti e delle libertà con riguardo al trattamento dei dati personali dei dipendenti nell’ambito dei rapporti di lavoro, in particolare per finalità di assunzione, esecuzione del contratto di lavoro […], protezione della proprietà del datore di lavoro o del cliente […]».
Art. 88, par. 2, GDPR
«Tali norme includono misure appropriate e specifiche a salvaguardia della dignità umana, degli interessi legittimi e dei diritti fondamentali degli interessati, in particolare per quanto riguarda la trasparenza del trattamento, il trasferimento di dati personali nell’ambito di un gruppo imprenditoriale […] e i sistemi di monitoraggio sul posto di lavoro».
Il riconoscimento esplicito dei contratti collettivi come fonte idonea a dettare norme più specifiche per la protezione dei diritti dei lavoratori, con menzione testuale dei sistemi di monitoraggio sul posto di lavoro, offre, sul piano dell’ordinamento europeo, un fondamento coerente all’intervento della contrattazione collettiva nell’introdurre limitazioni all’utilizzo dei dati raccolti tramite strumenti di controllo, comprese le registrazioni video. Si tratta, va ribadito, di una lettura ricostruttiva dell’autore e non della ratio decidendi della pronuncia.
7.4 Lo squilibrio di potere nel rapporto di lavoro (considerazioni dell’autore)
Sempre in chiave di commento, e non quale argomento della Corte, la pronuncia può essere accostata alle indicazioni del Parere WP249 (adottato l’8 giugno 2017), secondo il quale i dipendenti, in considerazione dello squilibrio di potere insito nel rapporto di lavoro, difficilmente si trovano in una posizione tale da poter prestare un consenso genuinamente libero al trattamento dei propri dati da parte del datore di lavoro. Il medesimo squilibrio si riflette sulla capacità del singolo lavoratore di opporsi efficacemente all’utilizzo delle registrazioni in sede disciplinare, e rende evidente la funzione di riequilibrio assolta dalla contrattazione collettiva.
L’uso secondario delle registrazioni
Un profilo strettamente connesso riguarda l’uso delle registrazioni per finalità diverse da quelle originarie, che il principio di limitazione della finalità (art. 5, par. 1, lett. b, GDPR) sottopone a un vincolo di compatibilità.
Il Parere WP249 avverte che l’impiego di sistemi legittimamente installati per la protezione dei beni aziendali a successive finalità di monitoraggio della disponibilità e del rendimento dei dipendenti costituisce un ulteriore trattamento illegittimo. Le Linee Guida EDPB 3/2019 ribadiscono la necessità di prevenire l’utilizzo dei dati per scopi eccedenti quelli dichiarati.
La sentenza n. 30822/2025 si inscrive in tale filone, ma con una gradazione che occorre mantenere ferma. La limitazione contenuta nella sola autorizzazione amministrativa anteriore alla riforma può risultare superata, secondo Cass. n. 32683/2021, ove la clausola sia scindibile e autonoma rispetto al contesto dell’atto. La limitazione recepita nel contratto collettivo opera invece quale disciplina negoziale di miglior favore e prevale sulla regola legale di utilizzabilità: è questo, e soltanto questo, il dictum di Cass. n. 30822/2025, che sul recepimento nella fonte collettiva fonda espressamente la decisione.
Resta invece impregiudicata, e non affrontata dalla pronuncia, la diversa questione dell’efficacia delle limitazioni contenute nel solo accordo sindacale stipulato ai sensi dell’art. 4, comma 1. Chi scrive ritiene che, trattandosi anche in tal caso di fonte negoziale collettiva e non di atto amministrativo, le ragioni valorizzate dalla Corte possano trovare applicazione analoga; si tratta però di una conclusione interpretativa dell’autore, che la sentenza non enuncia e che andrà verificata alla prova di ulteriori pronunce. In sede di compliance è comunque prudente attenersi ai limiti pattuiti in sede sindacale.
La valutazione d’impatto sulla protezione dei dati
Art. 35, par. 1, GDPR
«Quando un tipo di trattamento, allorché prevede in particolare l’uso di nuove tecnologie, considerati la natura, l’oggetto, il contesto e le finalità del trattamento, può presentare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento effettua, prima di procedere al trattamento, una valutazione dell’impatto dei trattamenti previsti sulla protezione dei dati personali».
Art. 35, par. 3, GDPR
«La valutazione d’impatto […] è richiesta in particolare nei casi seguenti: a) una valutazione sistematica e globale di aspetti personali relativi a persone fisiche, basata su un trattamento automatizzato, compresa la profilazione […]; b) il trattamento, su larga scala, di categorie particolari di dati personali di cui all’articolo 9, paragrafo 1 […]; o c) la sorveglianza sistematica su larga scala di una zona accessibile al pubblico».
Occorre distinguere con precisione tra obbligatorietà e valutazione caso per caso.
La DPIA è obbligatoria nelle ipotesi tipizzate dall’art. 35, par. 3, in particolare nel caso della sorveglianza sistematica su larga scala di zone accessibili al pubblico, nonché nei casi individuati dall’elenco predisposto dal Garante con deliberazione dell’11 ottobre 2018 ai sensi dell’art. 35, par. 4.
Al di fuori di tali ipotesi, la necessità della valutazione va accertata in concreto applicando i criteri dell’art. 35, par. 1, e quelli elaborati dalle Linee Guida WP248. Sistemi integrati che collegano telecamere tra soggetti diversi, o sistemi dotati di analisi intelligente delle immagini e rilevazione di comportamenti anomali, sono senz’altro indici di rischio elevato e rendono la DPIA altamente probabile; non se ne può tuttavia predicare l’obbligatorietà automatica a prescindere dalla verifica dei criteri normativi. Le Linee Guida EDPB 3/2019 si limitano, dal canto loro, a ritenere ragionevole presumere che numerosi casi di videosorveglianza richiedano una DPIA, tenuto conto delle finalità tipiche perseguite.
Nel contesto lavorativo la valutazione assume rilievo particolare, in ragione della vulnerabilità degli interessati e della potenziale invasività del trattamento. Una DPIA correttamente svolta dovrebbe individuare preventivamente le finalità legittime dell’impianto, le garanzie a tutela dei lavoratori e le eventuali limitazioni all’utilizzo delle registrazioni, anche in vista dell’accertamento del contenuto della contrattazione collettiva applicabile, oggi indispensabile alla luce di Cass. n. 30822/2025.
Art. 36, par. 1, GDPR
«Il titolare del trattamento, prima di procedere al trattamento, consulta l’autorità di controllo qualora la valutazione d’impatto sulla protezione dei dati a norma dell’articolo 35 indichi che il trattamento presenterebbe un rischio elevato in assenza di misure adottate dal titolare del trattamento per attenuare il rischio».
Diritti degli interessati
10.1 Accesso
Art. 15, par. 3, GDPR
«Il titolare del trattamento fornisce una copia dei dati personali oggetto di trattamento».
Art. 15, par. 4, GDPR
«Il diritto di ottenere una copia di cui al paragrafo 3 non deve ledere i diritti e le libertà altrui».
L’interessato ha dunque diritto di ottenere conferma dell’esistenza di registrazioni che lo riguardano e di riceverne copia. Poiché nei sistemi di videosorveglianza il dato non è indicizzato per soggetto, il riscontro presuppone la cooperazione dell’interessato: le Linee Guida EDPB richiedono che questi fornisca indicazioni sufficientemente precise sul momento in cui ha attraversato l’area sorvegliata, la cui ampiezza ragionevole varia in funzione del volume di dati trattati e della configurazione del sistema. L’EDPB propone, a titolo esemplificativo, l’indicazione di un intervallo di circa un’ora, senza tuttavia stabilire una regola generale in termini di ore.
Quanto alla presenza di terzi nelle immagini, il criterio direttivo è quello posto dall’art. 15, par. 4: soddisfare il diritto di accesso senza ledere i diritti e le libertà altrui. L’oscuramento o la sfocatura dei volti di terzi è la tecnica ordinariamente utilizzata e, in molti casi, la più appropriata; non costituisce però una regola assoluta, potendo il bilanciamento essere realizzato anche con modalità diverse (ad esempio la visione presso la sede del titolare, o la consegna di fotogrammi selezionati), a condizione che il risultato protettivo sia equivalente.
10.2 Opposizione
Art. 21, par. 1, GDPR
«L’interessato ha il diritto di opporsi in qualsiasi momento, per motivi connessi alla sua situazione particolare, al trattamento dei dati personali che lo riguardano ai sensi dell’articolo 6, paragrafo 1, lettere e) o f) […]. Il titolare del trattamento si astiene dal trattare ulteriormente i dati personali salvo che egli dimostri l’esistenza di motivi legittimi cogenti per procedere al trattamento che prevalgono sugli interessi, sui diritti e sulle libertà dell’interessato oppure per l’accertamento, l’esercizio o la difesa di un diritto in sede giudiziaria».
L’opposizione può essere esercitata prima dell’ingresso nell’area sorvegliata, durante la permanenza o dopo l’allontanamento.
10.3 Cancellazione
Art. 17, par. 1, GDPR
«L’interessato ha il diritto di ottenere dal titolare del trattamento la cancellazione dei dati personali che lo riguardano senza ingiustificato ritardo […] se sussiste uno dei motivi seguenti: a) i dati personali non sono più necessari rispetto alle finalità per le quali sono stati raccolti o altrimenti trattati; […] c) l’interessato si oppone al trattamento ai sensi dell’articolo 21, paragrafo 1, e non sussiste alcun motivo legittimo prevalente per procedere al trattamento; d) i dati personali sono stati trattati illecitamente».
Misure tecniche e organizzative
Art. 32, par. 1, GDPR
«Tenendo conto dello stato dell’arte e dei costi di attuazione, nonché della natura, dell’oggetto, del contesto e delle finalità del trattamento, come anche del rischio di varia probabilità e gravità per i diritti e le libertà delle persone fisiche, il titolare del trattamento e il responsabile del trattamento mettono in atto misure tecniche e organizzative adeguate per garantire un livello di sicurezza adeguato al rischio, che comprendono, tra le altre, se del caso: a) la pseudonimizzazione e la cifratura dei dati personali; b) la capacità di assicurare su base permanente la riservatezza, l’integrità, la disponibilità e la resilienza dei sistemi e dei servizi di trattamento […]».
La formulazione della norma («se del caso») chiarisce che il GDPR non prescrive un catalogo tecnologico obbligatorio, ma impone un giudizio di adeguatezza al rischio. Le misure vanno dunque selezionate in funzione dell’architettura del sistema, della sensibilità delle riprese e del contesto operativo.
Sul piano organizzativo, le politiche e le procedure dovrebbero definire la responsabilità della gestione del sistema, le finalità e la portata del progetto, gli usi consentiti e vietati, le misure di trasparenza, i periodi di conservazione, le persone autorizzate all’accesso e le relative finalità, le procedure operative, le modalità di gestione delle richieste di terzi (in particolare dell’autorità giudiziaria e di polizia) e le procedure di risposta agli incidenti.
Sul piano tecnico, le Linee Guida EDPB 3/2019 menzionano, quali possibili misure secondo un approccio risk-based e non come checklist vincolante, la protezione dell’infrastruttura contro manomissioni e furti, la sicurezza delle trasmissioni mediante canali crittografati, l’impiego di firewall, antivirus e sistemi di rilevamento delle intrusioni, il controllo degli accessi fisici e logici, l’autenticazione e autorizzazione degli utenti e la registrazione delle operazioni eseguite (log di accesso). I monitor vanno posizionati in modo da risultare visibili esclusivamente agli operatori autorizzati.
Art. 25, par. 1, GDPR
«Tenendo conto dello stato dell’arte e dei costi di attuazione, nonché della natura, dell’ambito di applicazione, del contesto e delle finalità del trattamento, come anche dei rischi […], sia al momento di determinare i mezzi del trattamento sia all’atto del trattamento stesso il titolare del trattamento mette in atto misure tecniche e organizzative adeguate […] volte ad attuare in modo efficace i principi di protezione dei dati […]».
Art. 25, par. 2, GDPR
«Il titolare del trattamento mette in atto misure tecniche e organizzative adeguate per garantire che siano trattati, per impostazione predefinita, solo i dati personali necessari per ogni specifica finalità del trattamento».
In attuazione di tali principi, le funzionalità non necessarie rispetto alla finalità dichiarata devono essere disattivate già in configurazione, e vanno previste le funzioni di mascheramento delle aree non rilevanti.
Ambiti specifici
12.1 Videosorveglianza condominiale
Art. 1122-ter c.c.
«Le deliberazioni concernenti l’installazione sulle parti comuni dell’edificio di impianti volti a consentire la videosorveglianza su di esse sono approvate dall’assemblea con la maggioranza di cui al secondo comma dell’articolo 1136».
La maggioranza richiamata è quella degli intervenuti che rappresentino almeno la metà del valore dell’edificio; non occorre l’unanimità. Le FAQ del Garante indicano, quali adempimenti essenziali, la delibera assembleare, la segnalazione mediante appositi cartelli e la limitazione della conservazione a un termine congruo, ritenendo di regola congruo un periodo non superiore a sette giorni.
Quanto all’estensione del campo di ripresa, la regola non discende da un divieto testuale formulato per il condominio, ma dall’applicazione dei principi generali di necessità, pertinenza e minimizzazione (art. 5, par. 1, lett. c, GDPR). L’impianto è deliberato per la sorveglianza delle parti comuni: ne consegue che l’inquadratura deve essere circoscritta a quanto strettamente necessario a tale finalità, ricorrendo se del caso al mascheramento digitale. Riprese che eccedano stabilmente tale perimetro (investendo pertinenze esclusive dei singoli condòmini, proprietà di terzi o, senza giustificazione, la pubblica via) risultano sproporzionate rispetto alla finalità deliberata e, quanto alle proprietà altrui, possono incidere su posizioni soggettive tutelate anche in sede civile e penale.
12.2 Videosorveglianza privata domestica
Il trattamento mediante telecamere installate nella propria abitazione per finalità esclusivamente personali di controllo e sicurezza è escluso dall’ambito di applicazione del GDPR ai sensi dell’art. 2, par. 2, lett. c), a condizione che l’angolo visuale sia limitato agli spazi di pertinenza esclusiva, senza inquadrare aree comuni, pertinenze di terzi o aree pubbliche.
Il superamento di tali limiti non comporta soltanto l’applicazione del GDPR, ma può integrare fattispecie penale:
Art. 615-bis, comma 1, c.p.
«Chiunque, mediante l’uso di strumenti di ripresa visiva o sonora, si procura indebitamente notizie o immagini attinenti alla vita privata svolgentesi nei luoghi indicati nell’articolo 614, è punito con la reclusione da sei mesi a quattro anni».
Per le telecamere smart connesse a Internet il Garante raccomanda in ogni caso di informare gli eventuali dipendenti o collaboratori presenti nell’abitazione, di evitare il monitoraggio di ambienti che risulterebbe lesivo della dignità della persona e di proteggere adeguatamente i dati acquisiti, anche in considerazione della frequente vulnerabilità di tali dispositivi. Restano naturalmente applicabili, nei confronti del personale domestico, le tutele proprie del rapporto di lavoro.
12.3 Categorie particolari di dati, riconoscimento facciale e moratoria nazionale
Art. 9, par. 1, GDPR
«È vietato trattare dati personali che rivelino l’origine razziale o etnica, le opinioni politiche, le convinzioni religiose o filosofiche, o l’appartenenza sindacale, nonché trattare dati genetici, dati biometrici intesi a identificare in modo univoco una persona fisica, dati relativi alla salute o alla vita sessuale o all’orientamento sessuale della persona».
Art. 4, n. 14, GDPR
«"dati biometrici": i dati personali ottenuti da un trattamento tecnico specifico relativi alle caratteristiche fisiche, fisiologiche o comportamentali di una persona fisica che ne consentono o confermano l’identificazione univoca, quali l’immagine facciale o i dati dattiloscopici».
Considerando 51, GDPR
«Il trattamento di fotografie non dovrebbe costituire sistematicamente un trattamento di categorie particolari di dati personali, poiché esse rientrano nella definizione di dati biometrici soltanto quando siano trattate attraverso un dispositivo tecnico specifico che consente l’identificazione univoca o l’autenticazione di una persona fisica».
Ne consegue che le riprese video non costituiscono di per sé dati biometrici: occorre uno specifico trattamento tecnico finalizzato all’identificazione univoca.
Con analoga cautela va impostato il rapporto con le altre categorie particolari. Un sistema installato in una struttura sanitaria non tratta automaticamente dati relativi alla salute per il solo fatto della sua ubicazione: l’esempio dell’EDPB è quello della telecamera impiegata per monitorare lo stato di salute di un paziente, ipotesi in cui è la finalità, con il contenuto informativo che ne deriva, a far rientrare le immagini nell’art. 9. Un impianto di sicurezza perimetrale in un ospedale, che riprende ingressi e corridoi senza correlare le immagini a informazioni cliniche, resta soggetto alla disciplina ordinaria. Analogamente, riprese che documentino la partecipazione a eventi politici o a manifestazioni sindacali possono rivelare opinioni politiche o appartenenza sindacale, ma occorre verificare in concreto che dalle immagini tali informazioni siano effettivamente desumibili.
La disciplina applicabile al riconoscimento biometrico va ricostruita per livelli successivi, e non si risolve nella formula «occorre il consenso esplicito».
a) Base giuridica ex art. 6. Occorre anzitutto individuare una base giuridica del trattamento ai sensi dell’art. 6, par. 1, secondo i criteri già illustrati al § 3.
b) Eccezione ex art. 9, par. 2. Trattandosi di dati biometrici destinati all’identificazione univoca, il divieto dell’art. 9, par. 1, può essere superato solo se ricorre una delle eccezioni tassative dell’art. 9, par. 2. Il consenso esplicito (lett. a) ne è una, e in ambito privato è spesso l’unica praticabile; non è però l’unica astrattamente configurabile, e la sua invocazione va verificata in concreto. Ove si ricorra al consenso, è necessario predisporre un accesso alternativo privo di trattamento biometrico, pena il difetto del requisito di libertà.
c) Disciplina nazionale speciale. Restano ferme le disposizioni nazionali che, ai sensi dell’art. 9, par. 4, possono introdurre condizioni ulteriori con riguardo ai dati biometrici.
d) Moratoria vigente. Soprattutto, opera nell’ordinamento italiano una sospensione normativa che prevale su qualsiasi valutazione di liceità del singolo trattamento:
Art. 9, comma 1, D.L. 8 ottobre 2021, n. 139, conv. con mod. dalla L. n. 205/2021, come da ultimo modificato dall’art. 2, comma 6-quater, del D.L. 31 dicembre 2025, n. 200, conv. con mod. dalla L. 27 febbraio 2026, n. 26
È sospesa, fino al 31 dicembre 2027, l’installazione e l’utilizzazione di impianti di videosorveglianza con sistemi di riconoscimento facciale operanti attraverso l’uso dei dati biometrici di cui all’art. 4, n. 14), del Regolamento (UE) 2016/679 in luoghi pubblici o aperti al pubblico, da parte delle autorità pubbliche o di soggetti privati.
La sospensione non si applica ai trattamenti effettuati dalle autorità competenti a fini di prevenzione e repressione dei reati o di esecuzione di sanzioni penali, per i quali è richiesto il parere favorevole del Garante, non necessario in caso di utilizzo da parte dell’autorità giudiziaria nell’esercizio delle funzioni giurisdizionali.
Ne discende una conseguenza operativa di rilievo, spesso trascurata: nei luoghi pubblici o aperti al pubblico il consenso degli interessati non vale a "superare" la moratoria. Un esercizio commerciale, un cinema, un impianto sportivo o un supermercato non possono installare videosorveglianza con riconoscimento biometrico fino al 31 dicembre 2027, a prescindere da qualsiasi base giuridica o eccezione ex art. 9, par. 2, salvo l’adozione di una disciplina organica della materia.
e) Limiti specifici nel rapporto di lavoro. Fuori dall’ambito della moratoria, nel contesto lavorativo il consenso del dipendente non costituisce comunque una soluzione praticabile: il Garante, con provvedimento del 22 febbraio 2024 (doc. web n. 9995762), ha ritenuto il consenso inidoneo a legittimare l’impiego del riconoscimento facciale per la rilevazione delle presenze, in ragione dello squilibrio di potere che ne compromette la libertà. A ciò si aggiungono i limiti dell’art. 4 dello Statuto dei Lavoratori e, per l’inferenza emotiva, il divieto dell’AI Act illustrato al § 6.4.
Implicazioni pratiche per le imprese
La sentenza n. 30822/2025, unitamente alle novità in materia di IA e riconoscimento biometrico, impone alle imprese una rinnovata attenzione nella gestione degli impianti e nell’utilizzo delle registrazioni. In sede di compliance sei passaggi risultano essenziali.
a) Verificare il contratto collettivo applicabile. È il passaggio oggi più critico: occorre accertare l’eventuale presenza di clausole che limitino o escludano l’utilizzabilità delle immagini a fini disciplinari, anche quando tali clausole si limitino a recepire prescrizioni di autorizzazioni risalenti. In presenza di una simile previsione, la contestazione disciplinare fondata sulle riprese espone il licenziamento al rischio di declaratoria di illegittimità per difetto di prova del fatto.
b) Riesaminare il titolo autorizzativo. Va verificato il contenuto dell’accordo sindacale o dell’autorizzazione dell’INL relativa all’installazione. Ove la limitazione risulti contenuta nella sola autorizzazione amministrativa anteriore al 2015, l’analisi dovrà muovere dai criteri di Cass. n. 32683/2021 (scindibilità e autonomia della clausola); ove sia stata trasfusa nella contrattazione collettiva, opera invece il principio di Cass. n. 30822/2025. Per le limitazioni contenute nel solo accordo sindacale, in assenza di un dictum specifico, è prudente attenersi ai limiti pattuiti.
c) Garantire l’informazione preventiva. Resta fermo l’obbligo di fornire ai lavoratori un’informativa specifica conforme all’art. 13 del GDPR e all’art. 4, comma 3, dello Statuto, che indichi in modo chiaro le finalità del trattamento, le modalità di utilizzo degli strumenti e di effettuazione dei controlli e le eventuali conseguenze disciplinari connesse alle registrazioni. L’art. 14 viene in rilievo solo in ipotesi residuali.
d) Mappare le funzionalità di analisi video. Occorre distinguere: le funzionalità che inferiscono emozioni o intenzioni dei lavoratori a partire da dati biometrici vanno disattivate, ricadendo nel divieto dell’art. 5, par. 1, lett. f), del Regolamento (UE) 2024/1689 salvo le limitate eccezioni mediche e di sicurezza; le altre forme di video analytics (rilevazione di cadute, accessi ad aree interdette, mancato uso di DPI) non sono vietate in quanto tali, ma vanno valutate sotto il profilo del GDPR, dell’art. 4 dello Statuto e delle eventuali disposizioni AI Act sui sistemi ad alto rischio.
e) Verificare la moratoria prima di ogni progetto biometrico. Per i luoghi pubblici o aperti al pubblico, la sospensione vigente sino al 31 dicembre 2027 precede logicamente ogni valutazione di liceità: nessuna base giuridica e nessun consenso la rendono superabile.
f) Documentare. Valutazione del legittimo interesse, bilanciamento, DPIA ove dovuta, registro dei trattamenti, politiche di accesso e conservazione: l’accountability è il criterio con cui l’Autorità e il giudice misureranno la legittimità del sistema.
Conclusioni
Il sistema di tutela dei lavoratori in materia di controlli a distanza si fonda su un equilibrio dinamico tra fonti di rango diverso. La disposizione che consente l’utilizzo delle registrazioni «a tutti i fini connessi al rapporto di lavoro» rappresenta una regola generale, che la contrattazione collettiva può integrare, specificare o derogare in senso più favorevole al lavoratore.
La sentenza della Cassazione n. 30822/2025 conferma che la riforma del 2015 non ha travolto le clausole della contrattazione collettiva già in essere, né impedisce alle parti sociali di prevedere, anche in futuro, limitazioni all’utilizzabilità delle registrazioni a fini disciplinari. Il messaggio da trarne non è che qualsiasi vincolo risalente sopravviva al Jobs Act (la limitazione contenuta nella sola autorizzazione amministrativa resta soggetta al vaglio di Cass. n. 32683/2021), bensì che il limite divenuto clausola della contrattazione collettiva continua a operare quale disciplina negoziale più favorevole al lavoratore.
Tale approdo valorizza il ruolo della contrattazione collettiva come strumento di riequilibrio del rapporto di lavoro, in linea, secondo la lettura sistematica qui proposta, con l’art. 88 del GDPR, che alle fonti collettive attribuisce espressamente un ruolo nella definizione di norme più specifiche a tutela dei dipendenti, con riguardo anche ai sistemi di monitoraggio sul posto di lavoro. Ne risulta un sistema di protezione multilivello, nel quale la norma legislativa fissa i requisiti minimi e le condizioni di legittimità del trattamento, mentre la contrattazione collettiva può introdurre garanzie aggiuntive a salvaguardia della dignità e della riservatezza dei lavoratori.
A questo assetto si sono ormai affiancati due ulteriori livelli: quello dell’AI Act, che per l’inferenza emotiva nei luoghi di lavoro non si limita a modulare la proporzionalità del trattamento ma ne sancisce il divieto, salvo eccezioni tassative; e quello della moratoria nazionale sul riconoscimento facciale nei luoghi pubblici o aperti al pubblico, prorogata sino al 31 dicembre 2027 in attesa di una disciplina organica.
L’evoluzione tecnologica verso sistemi di videosorveglianza sempre più sofisticati e pervasivi richiede perciò una vigilanza costante e un aggiornamento continuo delle prassi di conformità, nella consapevolezza che il rispetto della protezione dei dati personali non costituisce un ostacolo alla sicurezza, ma ne rappresenta una componente imprescindibile in una società democratica.
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA