
 Un pixel che vale come un cookie (ma nessuno se ne era accorto)
Ogni volta che apriamo una newsletter, una comunicazione promozionale o una conferma d'ordine ricevuta via e-mail, nella stragrande maggioranza dei casi stiamo attivando, senza saperlo, un piccolo meccanismo di tracciamento. È il tracking pixel: un'immagine di dimensione minima (un solo pixel), spesso trasparente, ospitata su un server remoto. Non è dentro l'e-mail: è richiamata da un frammento di codice HTML che, all'apertura del messaggio, ordina al client di posta di scaricarla. Quel semplice download comunica al mittente che l'e-mail è stata aperta, quando, da quale indirizzo IP, con quale dispositivo, e quante volte.
Se l'idea di un cookie ci è diventata familiare, con banner, popup, dichiarazioni articolate, quella del tracking pixel è rimasta a lungo confinata al gergo degli addetti ai lavori. Eppure il meccanismo, dal punto di vista giuridico, è del tutto sovrapponibile: un elemento tecnico viene inserito nel terminale dell'utente e successivamente vi si accede per estrarre informazioni. Con una differenza però decisiva sul piano etico e pratico, che il Garante mette al centro del ragionamento:
«Tra essi devono essere annoverati i pixel di tracciamento […]: hanno caratteristiche particolari, potendo agire quali strumenti occulti, non identificabili dall'interessato e, pertanto, connotati da una maggiore invasività.» par. 1
Con il Provvedimento n. 284 del 17 aprile 2026, l'Autorità italiana per la protezione dei dati personali ha deciso di intervenire per chiarire quando quest'uso è lecito, quando richiede il consenso dell'interessato, quando invece si può derogare all'obbligo di consenso e, soprattutto, come tradurre tutto questo in un'esperienza utente che rispetti la libertà di scelta senza affogare le persone sotto una nuova ondata di popup.
Il quadro normativo: perché parliamo di tracking pixel come di cookie
Il Garante ricostruisce con precisione la cornice giuridica applicabile. L'inserimento del pixel nel corpo dell'e-mail e la successiva lettura delle informazioni che ne conseguono, dice l'Autorità, sono operazioni riconducibili all'art. 122 del Codice Privacy (d.lgs. 196/2003), che a sua volta recepisce la direttiva e-Privacy 2002/58/CE. La stessa norma che regola i cookie, con lo stesso divieto di partenza e le stesse due sole strade per superarlo: consenso preventivo dell'utente, oppure sussistenza di specifiche ipotesi di deroga tipizzate.
Perché conta questa scelta di inquadramento
Perché la direttiva e-Privacy, in quanto lex specialis, prevale sul GDPR nelle materie di sovrapposizione. Non è dunque possibile invocare il legittimo interesse ex art. 6, par. 1, lett. f) del Regolamento per aggirare la mancanza di consenso: se il caso rientra nell'art. 122 del Codice, o c'è il consenso o si applica una delle deroghe di legge. Non c'è una terza via.
Il perimetro dei soggetti coinvolti è molto ampio. Il Garante indica: mittenti (chi decide di inviare l'e-mail), fornitori di servizi di emailing (le piattaforme di marketing automation), fornitori di liste di distribuzione, fornitori della tecnologia di tracciamento, content creator. Ognuno di questi soggetti, nella logica di accountability dell'art. 5, par. 2 GDPR, deve definire il proprio ruolo (titolare, contitolare, responsabile) e adeguarsi.
L'informativa è sempre dovuta (anche quando il consenso non serve)
È il primo punto fermo, spesso frainteso: indipendentemente dalla base giuridica, il tracking pixel deve essere sempre preventivamente reso noto al destinatario. Non è un adempimento formale, ma il rimedio più diretto al carattere occulto dello strumento, che, se non dichiarato, viola in radice il principio di correttezza sancito dall'art. 5, par. 1, lett. a) del Regolamento.
«La ricezione di strumenti di tracciamento non riconoscibili il cui impiego non sia noto alla persona nel cui terminale vengono installati determina una violazione, innanzitutto, del fondamentale principio di correttezza […] il quale impone il rispetto di canoni di lealtà e buona fede da parte del titolare.» , par. 4.
Il Garante ammette un'informativa strutturata su più livelli, sintetica in fase di raccolta dell'indirizzo, con rimando all'informativa estesa (anche integrata nella cookie policy), e distribuita su canali diversi (multichannel): pop-up, chatbot, video, interazioni vocali. Lo scopo è chiaro: rendere l'informazione realmente fruibile, non solo formalmente disponibile.
Le due strade: consenso o deroga
Chiarita la questione dell'informativa, resta il punto centrale: quando basta l'informativa e quando serve anche il consenso? Il Garante ha lavorato per fattispecie tipiche, individuando una serie di ipotesi in cui l'impiego del pixel rientra in una delle deroghe previste dall'art. 122 del Codice (e quindi non richiede consenso) e altre ipotesi in cui invece il consenso preventivo è indispensabile.
La logica che guida la classificazione è quella del bilanciamento tra il beneficio dell'utente e il vantaggio commerciale del titolare. Semplificando: quando il pixel serve a garantire un servizio richiesto dall'utente, la sua sicurezza, un obbligo giuridico o comunque un beneficio del destinatario, il consenso non è richiesto. Quando invece il pixel serve a valutare o migliorare le performance commerciali di una campagna, sul singolo individuo, il consenso è dovuto.
La tabella completa
Le tredici fattispecie che seguono coprono tutti i casi tipici che si incontrano nella pratica dell'e-mail marketing e delle comunicazioni transazionali. Per ciascuna abbiamo indicato la classificazione (consenso richiesto o no), un estratto testuale del provvedimento che descrive l'ipotesi, la descrizione delle condizioni operative e un esempio pratico calato in un contesto reale, quello di un portale di annunci di lavoro. Le righe in verde chiaro sono i casi di deroga (nessun consenso), quelle in rosa chiaro i casi in cui il consenso preventivo è obbligatorio.
| Fattispecie | Consenso | Descrizione e condizioni | Esempio pratico |
|---|---|---|---|
| Conteggio statistico globale delle aperture | NO | Misurazione del tasso complessivo di apertura per migliorare la deliverability e contrastare lo spam. Richiesta l'anonimizzazione e l'assenza di misurazioni individuali. |
Newsletter: si rileva solo il tasso globale di apertura (es. 27%), senza identificare chi ha aperto il messaggio. |
| Sicurezza e autenticazione dell'utente | NO | Il pixel verifica l'apertura di un messaggio su un dispositivo noto dell'utente nell'ambito di procedure di sicurezza o autenticazione. | E-mail per il recupero password: verifica dell'apertura sul dispositivo dell'utente per rilevare eventuali anomalie. |
| Attivazione o conferma dell'account | NO | Il tracking è utilizzato nell'ambito di un processo richiesto dall'utente, come verifica dell'indirizzo o attivazione dell'account. | E-mail di verifica dell'indirizzo: il sistema rileva l'apertura per completare o sollecitare l'attivazione. |
| Esercizio dei diritti GDPR | NO | Utilizzo del pixel nell'ambito della gestione di richieste di accesso, cancellazione, portabilità o altri diritti GDPR. | Invio dei dati richiesti per la portabilità: il tracking documenta la ricezione della risposta. |
| Messaggi istituzionali o di servizio obbligatori | NO | Comunicazioni imposte dalla legge o connesse ad attività istituzionali, quando rileva l'effettiva presa di conoscenza. | Comunicazione di un ente pubblico relativa a un servizio, obbligo o adempimento. |
| Comunicazioni anti-frode e anti-phishing | NO | Avvisi destinati a prevenire frodi e phishing o a indicare i rimedi da adottare in caso di attacco. | Alert agli utenti su una campagna di phishing in corso, con verifica della lettura dell'avviso. |
| Modifiche contrattuali e termini di servizio | NO | Comunicazioni relative a modifiche contrattuali, organizzative, ai termini di servizio o all'informativa privacy. | Invio dell'aggiornamento delle condizioni d'uso o dell'informativa privacy. |
| Data breach e incidenti di sicurezza | NO | Notifiche relative a violazioni dei dati o incidenti di sicurezza, quando la comunicazione è obbligatoria o necessaria a tutelare gli interessati. | Notifica di un data breach con invito a cambiare la password e verifica della lettura dell'avviso. |
| Reminder su scadenze e adempimenti | NO | Promemoria relativi a scadenze, obblighi contrattuali o contributivi, quando la comunicazione è a beneficio del destinatario. | Reminder per il rinnovo di un abbonamento in scadenza, con eventuale sollecito successivo. |
| Misurazione individuale per marketing | SÌ | Analisi dell'apertura del singolo utente per valutare e migliorare le campagne promozionali, gli oggetti o i contenuti. | Analisi di chi apre una DEM per effettuare A/B test e ottimizzare le campagne future. |
| Adattamento della frequenza di invio | SÌ | Modifica della frequenza o sospensione degli invii sulla base del comportamento individuale e delle aperture effettuate. | Sospensione automatica della newsletter dopo un determinato numero di mancate aperture. |
| Profilazione commerciale | SÌ | Utilizzo delle aperture per dedurre interessi, gusti o preferenze e creare profili commerciali. | Deduzione dell'interesse dell'utente per il settore IT sulla base delle e-mail aperte e successivo invio di contenuti mirati. |
| Personalizzazione dei contenuti | SÌ | Utilizzo dell'interazione individuale con le e-mail per personalizzare contenuti, offerte o comunicazioni successive. | Invio di annunci o offerte personalizzate sulla base delle e-mail precedentemente aperte. |
Il consenso unico: uno in ingresso, due in uscita
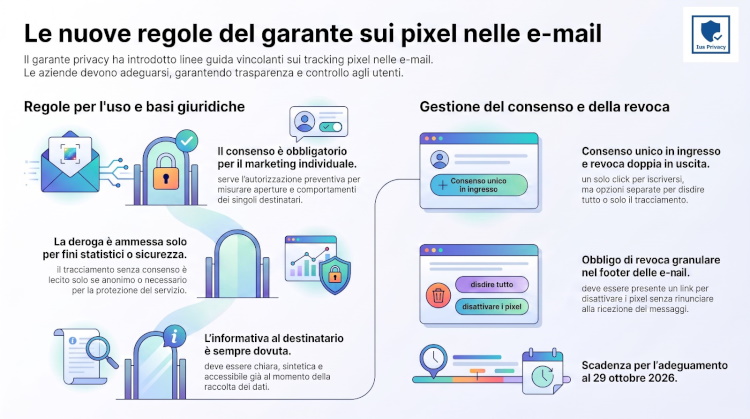
La parte forse più innovativa delle Linee Guida, quella che merita di essere letta con attenzione da chi progetta form di iscrizione e aree preferenze, riguarda la struttura del consenso quando questo è dovuto. Il Garante, in modo esplicito, ammette una semplificazione importante: il consenso al tracciamento tramite pixel può essere assorbito in un unico consenso più generale alla ricezione di comunicazioni promozionali.
«…l'Autorità ritiene tuttavia possibile considerare la stretta correlazione tra finalità perseguite, come pure la necessità, in una logica di semplificazione, di evitare ridondanti richieste di consenso plurime che spesso si traducono, in concreto, in meccanismi di pressione o di consent fatigue, come tali gravanti sull'interessato. In questa prospettiva, si ritiene dunque che il consenso alla ricezione degli strumenti di tracciamento in questione possa, in linea di principio, essere ricompreso in quello, più generale, alla ricezione delle comunicazioni promozionali, in modo da consentire che la persona esprima a tal fine un unico consenso informato. Ciò alla condizione, tuttavia, che la richiesta sia formulata in modo neutro e privo di forzature, nel rispetto della manifestazione di volontà dell'interessato.», par. 6.
La costruzione asimmetrica: 1 → 2
Fin qui la logica è chiara e piuttosto attesa. La vera specificità del provvedimento sta però in ciò che avviene subito dopo: al consenso unico in ingresso, il Garante affianca due opzioni di revoca in uscita. L'utente presta un consenso solo, ma può revocarlo in due modi diversi, indipendenti.
«È inoltre necessario che l'utente che abbia acconsentito al trattamento possa successivamente revocare in modo agevole le scelte pregresse, anche in modo granulare: optando cioè per la revoca del consenso unico prestato, con l'effetto di impedire la futura ricezione di ulteriori messaggi, oppure revocandolo solo parzialmente, con esclusivo riguardo soltanto al tracciamento connesso alla ricezione di tracking pixel.» , par. 6.
Questa asimmetria non è una svista né un'incoerenza sistematica. È una scelta deliberata che riflette una precisa gerarchia di valori. Il consenso è un atto di abilitazione: qui il Garante privilegia la snellezza, perché richieste multiple contigue producono paradossalmente meno consapevolezza (l'utente clicca meccanicamente per liberarsi della richiesta). La revoca è invece un atto di autodeterminazione ex post: qui prevale il principio di massima libertà granulare, perché il rischio da evitare è che l'utente sia costretto a rinunciare a un servizio che desidera (le newsletter) pur di sottrarsi a un trattamento che non desidera (il tracciamento).
| IN INGRESSO: consenso | IN USCITA: revoca |
|---|---|
| 1 solo consenso unico Ricezione della newsletter promozionale + tracciamento delle aperture per finalità di marketing. |
2 opzioni di revoca (a) Revoca totale — stop al marketing + stop al tracciamento delle aperture. (b) Revoca parziale — mantiene la ricezione del marketing, ma disattiva il solo tracciamento delle aperture. |
La traduzione operativa nell'UI
Il Garante non lascia il concetto sul piano astratto: indica esplicitamente come le due opzioni debbano materializzarsi nell'esperienza utente. All'interno di ogni singola e-mail deve essere presente un'icona standardizzata o un link nel footer che porti l'utente in un'area dedicata all'esercizio dei propri diritti.
«La possibilità di esercizio del diritto di revoca, anche in forma granulare, potrà allora essere assicurata inserendo, ad esempio, all'interno di ogni messaggio e-mail inviato una icona standardizzata ovvero un link, posizionato nel footer, che conduca l'utente verso un'area dedicata all'esercizio dei suoi diritti. In tale area l'interessato potrà dunque richiedere di cessare l'inoltro di e-mail indesiderate (come già accade ad esempio cliccando sul link 'disiscriviti' o simili), ovvero di cessare soltanto la ricezione dei tracking pixel, continuando cioè a ricevere le comunicazioni di posta elettronica prive di tali marcatori.» , par. 6
In pratica, il classico link "Disiscriviti" non basta più. Deve essere affiancato da un'opzione, visibile, chiaramente formulata, che consenta di continuare a ricevere le comunicazioni disattivando il solo tracciamento. E il Garante è categorico su un punto: chi sceglie la revoca parziale del solo pixel non deve subire alcuna limitazione del servizio.
«Nell'esercizio del diritto di revoca, specie in questo caso, in alcun modo l'utente dovrà essere sollecitato all'adozione di decisioni che non siano improntate alla piena libertà di scelta. In modo particolare, alla persona che intenda rifiutare il tracciamento dovrà essere garantita la piena fruibilità del servizio, che non dovrà comunque subire, per questa sola ragione, alcuna limitazione.», par. 6.
I limiti del consenso unico: quando non basta
Il consenso unico ammesso dal Garante è una semplificazione entro un perimetro ben definito, non una regola generale. Va letto tenendo insieme tre coordinate.
La prima. Il meccanismo opera solo dove il consenso al tracking pixel è effettivamente dovuto: nelle fattispecie di deroga (misurazione statistica anonima, sicurezza dell'autenticazione, messaggi istituzionali) non c'è alcun consenso da unificare, non si pone proprio il problema.
La seconda. Il meccanismo opera solo dove esiste un consenso "portante" al quale agganciare quello al pixel: il consenso al marketing e il consenso al tracciamento dell'apertura del messaggio di marketing sono così intrecciati da rendere artificioso separarli. Fuori da questo binomio, la logica dell'assorbimento non regge.
La terza, la più importante. Il consenso unico non può mai comprimere quei consensi che la normativa richiede in forma separata, specifica ed esplicita. Il principio di specificità del consenso ex art. 4, punto 11, e art. 7, par. 2 GDPR (rafforzato dal considerando 43 sul divieto di bundling) prevale sempre sulla semplificazione. Il Garante stesso segnala questo limite implicitamente quando parla di assorbimento "in linea di principio": la formula lascia deliberatamente aperto lo spazio per le eccezioni che il quadro normativo generale impone.
Casi in cui il consenso unico non basta
- Profilazione con decisioni automatizzate che producono effetti giuridici o significativamente incidenti sulla persona (art. 22 GDPR): richiede un consenso ad hoc, distinto sia dal marketing sia dal tracciamento.
- Comunicazione o cessione dei dati a terzi per finalità di marketing di soggetti diversi dal titolare: il consenso al marketing "del titolare" non copre il marketing "di terzi", che va raccolto separatamente.
- Trattamento di categorie particolari di dati ex art. 9 GDPR (salute, orientamento sessuale, opinioni), che potrebbero emergere in modo mediato da inferenze comportamentali: richiedono consenso esplicito autonomo.
- Trasferimento extra-UE in assenza di garanzie adeguate, quando la base giuridica è il consenso esplicito ex art. 49 GDPR.
- Finalità ulteriori dichiarate come autonome nell'informativa: se il titolare stesso ha presentato una finalità come distinta e separata, deve mantenerne coerentemente la separazione anche in fase di raccolta.
Privacy by design: la misura tecnica raccomandata
Oltre alle regole sul consenso, il Garante indica una specifica misura tecnica raccomandata ai sensi dell'art. 25 del Regolamento. Il principio è semplice: nella richiesta HTTP generata dal caricamento del pixel non deve mai comparire in chiaro l'indirizzo e-mail del destinatario.
«…il Garante segnala la necessità dell'adozione di tutte le soluzioni più idonee ad implementare in concreto le regole di privacy by design e by default di cui all'art. 25 del Regolamento. Tra esse, si ritiene opportuno suggerire che, per ridurre il rischio di identificabilità dei destinatari, nell'utilizzare i pixel di tracciamento il mittente generi un identificativo inintelligibile e non sequenziale e lo associ all'indirizzo di posta elettronica del destinatario, mantenendo tale corrispondenza in un layer interno e separato della piattaforma utilizzata. In tal modo il conteggio degli eventi di apertura del messaggio avverrà per il tramite dell'identificativo, senza che l'indirizzo e-mail sia ricompreso nella richiesta tecnica generata dal caricamento del pixel. Ciò ridurrà l'esposizione dell'indirizzo e-mail minimizzando il rischio di identificabilità dei dati che transitano nella rete.», par. 6.
Tradotto in architettura: al momento dell'invio della e-mail, il sistema genera un identificativo casuale, inintelligibile (non ricostruibile a ritroso) e non sequenziale (per impedire di dedurre relazioni o cronologie tra utenti). L'identificativo viene inserito nell'URL del pixel al posto dell'indirizzo e-mail. La corrispondenza tra identificativo e indirizzo è mantenuta esclusivamente in una tabella di lookup interna al database del titolare. Il vantaggio: se il traffico verso il server del pixel viene intercettato, o se il provider del pixel subisce un data breach, non emergono indirizzi e-mail, solo codici opachi che, isolatamente, non identificano nessuno.
L'anonimizzazione per le misurazioni statistiche
Quando il pixel è usato per la deroga statistica (senza consenso), scattano condizioni tecniche precise. Il pixel deve essere univoco per campagna, cioè uguale per tutti i destinatari, non differenziato per singolo utente. Se il pixel è personalizzato per destinatario, il conteggio smette di essere statistico e diventa individuale, facendo scattare l'obbligo di consenso. E tutti i dati tecnici correlati raccolti al momento dell'apertura (IP, tipo di client, dispositivo) devono essere anonimizzati con tecniche che non consentano di risalire al singolo destinatario. Il Garante richiama esplicitamente il Parere WP29 05/2014 come standard di riferimento.
Cosa fare entro il 29 ottobre 2026
Le Linee Guida individuano un termine di sei mesi dalla pubblicazione in Gazzetta Ufficiale per l'adeguamento. La pubblicazione è avvenuta il 29 aprile 2026, dunque la scadenza operativa è il 29 ottobre 2026. Ecco una checklist ordinata delle azioni necessarie, che copre sia i titolari con trattamenti già in corso sia chi sta progettando un nuovo servizio.
Verifiche preliminari
- Mappare presenza, tipo e finalità dei tracking pixel in tutte le comunicazioni e-mail attualmente inviate, comprese quelle transazionali, di servizio, promozionali e istituzionali.
- Classificare ogni finalità di tracciamento in una delle categorie previste dalle Linee Guida (deroga statistica anonima, sicurezza, obbligo giuridico, marketing individuale, profilazione, ecc.), assegnandovi la corretta base giuridica.
- Identificare il ruolo di ciascun soggetto coinvolto (mittente, piattaforma di emailing, fornitore della tecnologia, content creator) e formalizzarlo negli accordi contrattuali (art. 26 o 28 GDPR).
Adeguamenti sull'informativa
- Aggiornare l'informativa privacy con una sezione dedicata ai tracking pixel: finalità dell'uso, categorie di dati raccolti (IP, dispositivo, tempo di consultazione), base giuridica, tempi di conservazione.
- Predisporre un'informativa sintetica in fase di raccolta dell'indirizzo (form di iscrizione, checkout, registrazione) con link chiaramente visibile all'informativa estesa.
- Fornire per i trattamenti già in corso, l'informativa nel primo invio utile o nel primo momento di discontinuità della relazione (rinnovo abbonamento, aggiornamento termini di servizio).
Design del consenso
- Progettare il form di raccolta del consenso in modo neutro, senza forzature né dark patterns, presentando in modo unificato il consenso al marketing e al tracciamento (dove entrambi sono dovuti).
- Mantenere consensi separati per ogni finalità che richiede consenso specifico ed esplicito (marketing di terzi, profilazione con effetti significativi, categorie particolari di dati).
- Registrare un audit trail completo delle scelte dell'utente: timestamp del consenso iniziale, timestamp di ogni successiva revoca (totale o parziale), versione dell'informativa esibita.
Meccanismo di revoca granulare
- Inserire in ogni e-mail, nel footer, un link o icona standardizzata che porti a un'area dedicata all'esercizio dei diritti.
- Rendere disponibili in quell'area due opzioni chiaramente distinte: (a) disiscrizione totale dalle e-mail; (b) revoca del solo tracciamento con continuazione della ricezione delle e-mail.
- Garantire che la revoca del solo pixel non comporti alcuna limitazione al servizio: chi sceglie di non essere tracciato deve continuare a ricevere le stesse comunicazioni, con la stessa qualità.
Adeguamenti tecnici (privacy by design)
- Generare un identificativo casuale, inintelligibile e non sequenziale per ogni destinatario, associato all'indirizzo e-mail solo in una tabella interna separata.
- Verificare che l'URL del pixel non contenga mai in chiaro l'indirizzo e-mail né altri identificatori diretti dell'utente.
- Utilizzare per le misurazioni statistiche in deroga, un pixel univoco per campagna (uguale per tutti i destinatari) e anonimizzare IP e altri dati tecnici raccolti.
Un punto di svolta per l'e-mail marketing
Le Linee Guida del Garante segnano un cambio di passo culturale prima ancora che tecnico. Per anni il tracking pixel è stato considerato una zona grigia: uno strumento tecnico invisibile, presente nella quasi totalità delle comunicazioni professionali via e-mail, di cui l'utente comune ignorava perfino l'esistenza. Portarlo alla luce del consenso e dell'informativa significa restituire alle persone un controllo che non avevano, non perché lo avessero rinunciato, ma perché nessuno aveva chiesto loro nulla.
Per chi gestisce comunicazioni via e-mail, dalle piattaforme di annunci di lavoro alle testate editoriali, dagli e-commerce ai soggetti pubblici, l'adeguamento richiede un lavoro serio: mappatura degli invii, revisione dell'informativa, riprogettazione dei form di consenso, implementazione della revoca granulare, adeguamenti tecnici lato piattaforma. Il termine dei sei mesi è congruo ma non generoso, soprattutto per chi ha ecosistemi di comunicazione complessi e stratificati.
C'è però anche una lettura positiva. La costruzione asimmetrica "un consenso in ingresso, due revoche in uscita" è un piccolo capolavoro di equilibrio tra semplicità dell'onboarding e libertà di scelta dell'utente. Il Garante ha capito che il rischio non è solo il tracciamento occulto, ma anche l'affaticamento da consenso: rendere lo strumento vantaggioso solo per chi tratta i propri utenti con trasparenza è, alla lunga, la migliore strategia di conformità e di reputazione.
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA