 Per anni il regolamento aziendale sull'uso del computer è stato un foglio che si firmava all'assunzione e finiva in un cassetto. Poi lo strumento informatico ha smesso di essere un accessorio del lavoro ed è diventato il luogo dove il lavoro accade: ci si archiviano documenti, ci si parla con clienti e fornitori, ci si dialoga con la pubblica amministrazione. Ed è anche la porta da cui, molto spesso, entrano gli incidenti informatici che fermano le imprese.
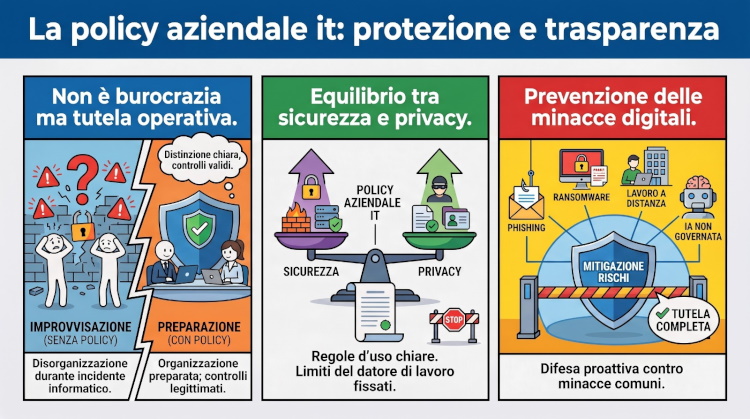
Una policy aggiornata non è burocrazia. È il documento che, dopo un incidente, distingue un'organizzazione che sa cosa fare da una che improvvisa. È ciò che il Garante guarda quando misura l'adeguatezza delle misure adottate. Ed è, per chi lavora, il testo che chiarisce cosa si può fare e, aspetto che quasi nessuno valorizza, fino a dove il datore di lavoro non può spingersi nel controllare.
Cosa è cambiato, davvero
L'azienda media italiana, anche piccola, si muove in un ambiente che dieci anni fa non esisteva.
Il perimetro si è dissolto. I dipendenti lavorano da casa, in viaggio, dall'estero. I dati non stanno più nei server della sede: risiedono nel cloud, in caselle di posta gestite da fornitori internazionali, in piattaforme di collaborazione. Un singolo file può attraversare cinque o sei fornitori tecnologici nell'arco di una giornata, alcuni con infrastrutture fuori dall'Unione.
Le minacce, nel frattempo, si sono industrializzate. Esistono modelli di ransomware venduto come servizio che mettono strumenti di attacco sofisticati nelle mani di chiunque, senza competenze particolari. I rapporti annuali di ACN e CSIRT Italia, di ENISA e del Clusit raccontano da anni la stessa curva.
E poi il diritto si è stratificato. C'è l'art. 4 dello Statuto dei lavoratori, riformato dal D.Lgs. n. 151/2015, che governa i controlli a distanza e l'utilizzabilità di quello che se ne ricava. C'è il GDPR, con basi giuridiche, informativa, sicurezza e accountability. C'è l'art. 1-bis del D.Lgs. n. 152/1997, introdotto dal decreto trasparenza e poi ritoccato dal decreto lavoro, sull'informativa in caso di sistemi automatizzati. Ci sono i documenti di indirizzo del Garante sulla posta elettronica e i metadati. C'è la NIS2, recepita con il D.Lgs. n. 138/2024, e c'è DORA, applicabile dal 17 gennaio 2025: entrambe, va detto subito, valgono per i soggetti che rientrano nei rispettivi perimetri, che vanno verificati caso per caso e non coincidono con «tutte le imprese». E c'è l'AI Act, con la legge italiana n. 132/2025 che gli fa da cornice nazionale.
Nessuna di queste fonti si adempie senza un documento interno che le traduca in istruzioni operative per chi lavora con un computer: la policy è quel documento.
I sei princìpi di fondo
Una policy ben costruita si regge su sei idee. Conoscerle aiuta a capire perché ogni regola dice quello che dice.
Il primo è la proprietà aziendale degli strumenti. Computer, telefono, software, casella, spazio cloud sono strumenti di lavoro dell'azienda: ne consegue che l'azienda, entro i limiti di legge, può accedervi per ragioni tecniche o di sicurezza, che il dipendente non può disporne come se fossero propri, che alla cessazione del rapporto vanno restituiti. L'inciso sui limiti di legge non è di maniera. La proprietà dello strumento non attribuisce un potere di accesso illimitato al suo contenuto, e questo è forse il fraintendimento più diffuso fra gli imprenditori con cui capita di parlarne.
Il secondo è la custodia personale. Lo strumento è dell'azienda ed è affidato a una persona che ne risponde: di qui il divieto di condividere credenziali, l'obbligo di non lasciare incustoditi i portatili, il divieto di passare a un collega il token di firma digitale.
Il terzo è l'uso professionale, e la regola nasce da un dato tecnico prima che da un intento moralistico. Ogni utilizzo extra-lavorativo allarga la superficie di rischio. Un sito personale visitato dal portatile aziendale può essere il punto d'ingresso di un malware; una casella usata per iscriversi a servizi privati genera rumore che maschera il phishing reale; un account cloud personale collegato al PC porta fuori dati che dovevano restare dentro. Va detto con onestà che un divieto assoluto di qualsiasi uso personale è spesso irrealistico: meglio una regola sostenibile e rispettata di una regola rigida e sistematicamente violata.
Il quarto è il minimo privilegio. Ogni persona accede soltanto a ciò che serve alla sua mansione, così che un furto di credenziali resti circoscritto al perimetro di quell'accesso. È una protezione per il dipendente prima ancora che per l'azienda, perché delimita anche l'area entro cui potrà essergli chiesto conto.
Il quinto è l'identità univoca. Quando si entra in un sistema con il proprio user-id, il sistema registra tutto come fatto da quella persona. Condividere le credenziali equivale a firmare in bianco per le azioni di chi le riceve.
Il sesto è proporzionalità e trasparenza dei controlli, e ci torneremo perché è il cuore della questione.
Le basi giuridiche, con precisione
È qui che molti documenti aziendali sbagliano, e conviene essere esatti.
L'art. 4 dello Statuto: tre commi, tre funzioni diverse
Il comma 1 riguarda gli impianti audiovisivi e gli altri strumenti dai quali derivi anche la possibilità di controllo a distanza dell'attività dei lavoratori. Possono essere impiegati soltanto per esigenze organizzative e produttive, per la sicurezza del lavoro e per la tutela del patrimonio aziendale, e installati previo accordo con la rappresentanza sindacale unitaria o le rappresentanze sindacali aziendali oppure, in mancanza, previa autorizzazione della sede territoriale dell'Ispettorato nazionale del lavoro.
Il comma 2 dispone che quella procedura non si applica «agli strumenti utilizzati dal lavoratore per rendere la prestazione lavorativa e agli strumenti di registrazione degli accessi e delle presenze». Ed è qui che serve cautela, perché l'eccezione viene letta con troppa larghezza. Il Garante ne afferma un'interpretazione restrittiva, anche in ragione delle possibili conseguenze sanzionatorie: vi rientrano gli strumenti e le funzionalità effettivamente preordinate allo svolgimento della prestazione o alla registrazione di accessi e presenze, e non l'intero dispositivo per il solo fatto di essere un dispositivo di lavoro. Un PC aziendale è uno strumento di lavoro; una funzionalità di monitoraggio aggiuntiva installata su quel PC può riportare il trattamento dentro il comma 1, con tutto ciò che comporta. La verifica va fatta sulla funzione, non sull'oggetto.
Il comma 3 stabilisce che le informazioni raccolte ai sensi dei commi 1 e 2 sono utilizzabili a tutti i fini connessi al rapporto di lavoro, compreso quello disciplinare, a una duplice condizione: che sia data al lavoratore adeguata informazione delle modalità d'uso degli strumenti e di effettuazione dei controlli, e che sia rispettato il Codice privacy.
Una policy ben scritta è uno dei principali strumenti attraverso cui quell'obbligo informativo si assolve, ma non è l'unico, e la norma non prescrive un documento che si chiami «policy»: va coordinata con l'informativa ex art. 13 del GDPR, con l'accordo sindacale o l'autorizzazione del comma 1, con il contratto collettivo applicabile e con le procedure interne. Il punto sostanziale resta: senza un'informazione adeguata sulle modalità dei controlli, le informazioni raccolte non sono utilizzabili, e una contestazione disciplinare fondata su quei dati è esposta al rischio di annullamento per difetto di prova.
L'avvertimento che quasi nessuna policy contiene
Il comma 3 non è l'ultima parola. La Corte di cassazione, con la sentenza n. 30822 del 24 novembre 2025, ha stabilito che una clausola del contratto collettivo che escluda l'utilizzabilità a fini disciplinari delle informazioni raccolte tramite strumenti di controllo prevale sulla regola legale di utilizzabilità, quale disciplina negoziale di maggior favore per il lavoratore ed espressione dell'autonomia privata collettiva.
La conseguenza pratica è netta. Prima di costruire un impianto di controlli fondato sulla policy occorre leggere il CCNL applicato e gli eventuali accordi aziendali. Se contengono limitazioni all'uso disciplinare dei dati raccolti, la policy — per quanto impeccabile — non le supera. Un'azienda che lo ignori rischia di scoprirlo in giudizio, e a quel punto il fatto contestato resta senza prova.
L'informativa sui sistemi automatizzati
Esiste poi un obbligo ulteriore, spesso disatteso e altrettanto spesso sopravvalutato. L'art. 1-bis del D.Lgs. n. 152/1997 impone al datore di informare il lavoratore dell'utilizzo di sistemi decisionali o di monitoraggio integralmente automatizzati deputati a fornire indicazioni rilevanti ai fini dell'assunzione, della gestione o della cessazione del rapporto, dell'assegnazione di compiti, della sorveglianza, della valutazione e dell'adempimento delle obbligazioni contrattuali.
Quell'avverbio è stato aggiunto dal decreto lavoro, e ha ristretto parecchio il campo: restano fuori i sistemi nei quali sussista un intervento umano effettivo, sufficiente a escludere un'autonoma capacità decisionale della tecnologia. Sarebbe quindi impreciso affermare che un sistema di endpoint detection, una piattaforma di produttività con funzioni analitiche o uno scoring automatico dei ticket vi rientrino per definizione. La verifica è concreta, e riguarda il grado effettivo di automazione e la funzione svolta dal sistema nel processo decisionale. Dove l'obbligo sussiste, l'informativa va resa prima dell'avvio e comunicata anche alle rappresentanze sindacali.
La legge italiana sull'intelligenza artificiale richiama espressamente questa disposizione. L'art. 11, comma 2, della legge 23 settembre 2025, n. 132, prevede che l'utilizzo dell'IA in ambito lavorativo debba essere sicuro, affidabile, trasparente e non possa svolgersi in contrasto con la dignità umana né violare la riservatezza dei dati personali, e che il datore di lavoro o il committente informi il lavoratore nei casi e con le modalità dell'art. 1-bis.
Accountability e misure organizzative
L'art. 5, par. 2, del GDPR pone a carico del titolare la dimostrazione del rispetto dei princìpi, e l'art. 32 richiede misure tecniche e organizzative adeguate al rischio. Una policy conosciuta, distribuita e applicata è la misura organizzativa per eccellenza, e insieme al registro dei trattamenti e alla formazione documentata è ciò che rende dimostrabile la conformità. Accompagna l'informativa ex art. 13, non la sostituisce: sono documenti con funzioni diverse.
I metadati della posta elettronica
Il tema merita una trattazione accurata, perché circola ancora in una versione superata.
Con il provvedimento n. 642 del 21 dicembre 2023 il Garante aveva indicato un termine di conservazione dei metadati di sette giorni, prorogabile di quarantotto ore, salvo attivazione della procedura del comma 1. Il documento ha suscitato forti perplessità, è stato sospeso e, all'esito di una consultazione pubblica, sostituito dal provvedimento n. 364 del 6 giugno 2024.
Il testo vigente restringe la nozione di metadati ai log generati automaticamente dai sistemi server di gestione e smistamento della posta. Vi rientrano gli indirizzi di mittente e destinatario, gli indirizzi IP dei server e dei client, gli orari di invio e ricezione, la dimensione del messaggio e la presenza e dimensione degli allegati, e in alcuni sistemi anche l'oggetto. La linea di confine corre quindi rispetto al contenuto del messaggio, non rispetto ai dati dell'account: dirlo in modo impreciso porta a policy che promettono una riservatezza che il sistema non offre.
Il documento chiarisce poi la propria natura di indirizzo, dalla quale non discendono nuovi obblighi, e indica un termine orientativo di ventuno giorni. Il superamento è possibile, e va inteso correttamente: resta ammissibile finché il trattamento persegue la medesima finalità tecnica riconducibile al comma 2 e ricorrano condizioni particolari adeguatamente documentate secondo il principio di accountability. Una generica esigenza organizzativa non basta.
Che la questione sia tutt'altro che teorica lo conferma il provvedimento del 14 luglio 2026 (doc. web n. 10286374), con cui l'Autorità ha ammonito un ente ai sensi dell'art. 58, par. 2, lett. b), del GDPR. Il passaggio da tenere a mente è che la raccolta preventiva e generalizzata di metadati ricade di norma nel comma 1 dell'art. 4, e richiede dunque accordo sindacale o autorizzazione, salvo che il trattamento persegua esclusivamente finalità di funzionamento delle infrastrutture. Nel caso deciso, i ventuno giorni erano stati ritenuti adeguati e proporzionati; a mancare era l'informazione ai dipendenti sul periodo di conservazione.
Chi redige oggi una policy citando il termine di sette giorni sta lavorando su un testo che non esiste più.
AI Act: cosa vale adesso e cosa arriva dopo
Il Regolamento (UE) 2024/1689 è stato modificato dal Regolamento (UE) 2026/1744, il cosiddetto omnibus digitale sull'IA, pubblicato in Gazzetta ufficiale il 24 luglio 2026 ed entrato in vigore il 27. Due novità toccano direttamente le policy aziendali (per il quadro completo, vedi la nostra pagina su AI Act e Legge 132/2025).
La prima riguarda l'alfabetizzazione. L'art. 4, nella versione originaria, imponeva a fornitori e deployer di garantire un livello sufficiente di alfabetizzazione in materia di IA fra il personale: un obbligo di risultato. Il testo modificato chiede di adottare misure volte a sostenere lo sviluppo dell'alfabetizzazione, e chiarisce che non è richiesto di garantire uno specifico livello di competenza individuale. Si è passati a un obbligo di mezzi, valutabile sulla qualità e sulla proporzionalità del processo formativo documentato, più che sul superamento di una soglia di competenza. L'obbligo è applicabile dal 2 febbraio 2025 e la formazione va comunque fatta: cambia il criterio con cui verrà giudicata.
La seconda riguarda le tempistiche. L'art. 26, par. 7, che impone ai deployer datori di lavoro di informare i rappresentanti dei lavoratori e i lavoratori interessati prima di mettere in servizio un sistema ad alto rischio sul luogo di lavoro, si colloca nel Capo III, le cui sezioni 1, 2 e 3 sono state differite: al 2 dicembre 2027 per i sistemi ad alto rischio dell'Allegato III, al 2 agosto 2028 per quelli integrati in prodotti regolati dall'Allegato I. Restano invece ferme le scadenze sulla trasparenza dell'art. 50, applicabile dal 2 agosto 2026, e la marcatura dei contenuti sintetici dal 2 dicembre 2026.
| Data | Cosa si applica |
|---|---|
| 2 febbraio 2025 | Art. 4, alfabetizzazione in materia di IA (oggi obbligo di mezzi) |
| 2 agosto 2026 | Art. 50, obblighi di trasparenza |
| 2 dicembre 2026 | Marcatura dei contenuti sintetici |
| 2 dicembre 2027 | Capo III per i sistemi ad alto rischio dell'Allegato III, compreso l'art. 26, par. 7 |
| 2 agosto 2028 | Capo III per i sistemi ad alto rischio integrati in prodotti dell'Allegato I |
Quanto alla legge n. 132/2025, una precisazione si impone. L'art. 3, comma 5, stabilisce che la legge non produce nuovi obblighi rispetto a quelli previsti dal Regolamento (UE) 2024/1689 «per i sistemi di intelligenza artificiale e per i modelli di intelligenza artificiale per finalità generali». La clausola è circoscritta a quei due oggetti, e non equivale a dire che l'intera legge sia priva di prescrizioni nazionali ulteriori rivolte a datori di lavoro, professionisti o amministrazioni: l'art. 11 sul lavoro e l'art. 13 sulle professioni intellettuali stanno lì a dimostrarlo.
Cosa ci guadagna l'azienda
Adempimento di obblighi di legge, anzitutto, nei termini appena descritti. Legittimità dei controlli, che è il punto più concreto di tutti: senza informazione adeguata i dati raccolti non sono utilizzabili, le contestazioni poggiano sul vuoto e l'organizzazione si espone a contenzioso e sanzioni.
Poi la graduazione delle sanzioni in caso di incidente. L'art. 83, par. 2, del GDPR impone all'autorità di considerare, fra i criteri di commisurazione, il grado di responsabilità del titolare tenuto conto delle misure tecniche e organizzative adottate. Una policy aggiornata, distribuita e accompagnata da formazione documentata pesa concretamente in quella valutazione.
Poi la responsabilità amministrativa dell'ente. Il D.Lgs. n. 231/2001 prevede la responsabilità per i reati commessi nell'interesse o a vantaggio dell'ente, compresi i delitti informatici e il trattamento illecito di dati dell'art. 24-bis, e l'esenzione richiede l'adozione e l'efficace attuazione di un modello organizzativo idoneo. Attenzione, però: una policy non è un modello 231: ne è una componente, quella che presidia il rischio informatico, e non lo sostituisce.
E infine la continuità operativa. Un'azienda ferma per giorni a causa di un ransomware partito da un allegato aperto da un dipendente scopre che il problema non era soltanto tecnico. I costi variano enormemente per dimensione e settore, e ciò che i rapporti documentano con costanza è che il fermo pesa in genere più del riscatto. Le regole scritte e conosciute riducono la probabilità che certi errori accadano.
Cosa ci guadagna chi lavora
Chiarezza preventiva, in primo luogo. Senza regole scritte il dipendente non sa se può fare una telefonata personale dal cellulare aziendale, consultare la posta privata dal PC dell'ufficio, usare un modello linguistico per riassumere un documento, salvare un file sul proprio spazio cloud. In assenza di policy ogni comportamento è giudicabile a posteriori; con una policy, i confini sono noti prima.
C'è poi la protezione da contestazioni arbitrarie, e qui serve una precisazione sulla forma. L'art. 7 dello Statuto richiede che le norme disciplinari relative alle sanzioni, alle infrazioni e alle procedure di contestazione siano portate a conoscenza dei lavoratori mediante affissione in luogo accessibile a tutti. Il testo, per il lavoro privato, dice esattamente questo. L'equipollenza della pubblicazione sul sito istituzionale è prevista espressamente per il pubblico impiego dall'art. 55 del D.Lgs. n. 165/2001, e non costituisce una regola generale. Se la policy contiene norme disciplinari, la relativa pubblicità va quindi coordinata con l'art. 7 e con il CCNL applicabile, senza dare per scontata la sufficienza dell'intranet. Il corollario per il lavoratore resta comunque quello: non può essere sanzionato per condotte di cui non poteva conoscere il divieto.
Poi la tutela della riservatezza, che è un paradosso solo in apparenza. Una policy che disciplina i controlli dichiarandone i limiti è il presidio più solido della privacy di chi lavora. Quando esclude la lettura sistematica delle email, la registrazione dei tasti digitati, la riproduzione delle pagine visitate, l'analisi occulta dei dispositivi, sta fissando per iscritto ciò che il lavoratore può pretendere di non subire, e rende contestabile ogni deviazione.
C'è la gestione ordinata della posta elettronica: cosa accade in caso di assenza, malattia o cessazione, con deleghe, risposte automatiche, disattivazione dell'account entro tempi definiti, accesso di terzi solo per necessità documentata e con informazione successiva all'interessato. Sono le procedure che impediscono accessi alla casella altrui senza ragione e senza tracce.
C'è un ambiente digitale più sicuro, perché imporre aggiornamenti, vietare software non autorizzato e regolare i comportamenti pericolosi protegge anche chi lavora: dal trovarsi all'origine involontaria di un attacco, dal vedere il proprio nome associato a un data breach, da responsabilità personali per condotte che la legge sanziona.
E c'è una competenza che resta. Leggere una buona policy insegna a riconoscere un'email di phishing, a maneggiare un dispositivo USB, a non incollare dati riservati in un servizio di IA non contrattualizzato. È capitale personale, utile anche fuori dall'azienda.
I rischi che affronta
Il phishing, con i suoi messaggi che imitano comunicazioni legittime per indurre a cliccare un link, inserire credenziali o autorizzare un pagamento. Le varianti mirate — spear phishing, whaling verso i dirigenti, business email compromise sulle richieste di modifica dell'IBAN — non si fermano con un firewall: si fermano con la consapevolezza di chi riceve. La policy presidia il punto imponendo verifica fuori canale per le richieste di pagamento, prudenza sugli allegati e segnalazione immediata delle anomalie.
Il ransomware, che cifra i dati e ne chiede il riscatto, con crescente frequenza accompagnato da esfiltrazione e minaccia di pubblicazione — il che trasforma l'incidente anche in una violazione di dati personali da notificare. Entra molto spesso da un click sbagliato o da una credenziale rubata, e la policy riduce la probabilità imponendo aggiornamenti, protezione degli endpoint, divieto di installazione di software non autorizzato, autenticazione a più fattori e segnalazione tempestiva.
Le violazioni involontarie: una mail al destinatario sbagliato, un allegato condiviso su una piattaforma personale, un PC dimenticato in treno. L'art. 33 del GDPR impone la notifica all'autorità senza ingiustificato ritardo e, ove possibile, entro settantadue ore dal momento in cui il titolare ne è venuto a conoscenza, a meno che sia improbabile un rischio per i diritti e le libertà; nei casi di rischio elevato si aggiunge la comunicazione agli interessati. Una policy che impone canali aziendali, cifratura dei dispositivi e segnalazione immediata riduce la frequenza di questi episodi e, soprattutto, accorcia il tempo fra l'evento e la sua conoscenza — che è ciò da cui le settantadue ore decorrono.
L'uso personale degli strumenti, con effetti che singolarmente sembrano insignificanti. Collegare il cellulare personale al PC per ricaricarlo apre un canale che può veicolare malware. Caricare un documento aziendale sul proprio spazio cloud sposta dati fuori dal perimetro, potenzialmente verso server extra-europei, senza le garanzie del Capo V del GDPR e senza alcun contratto ex art. 28. Sommati, quei comportamenti diventano una vulnerabilità strutturale.
L'intelligenza artificiale generativa, che è la classe di rischio più recente e ormai la più diffusa. Se la pratica non è governata, dati personali, informazioni riservate e segreti commerciali finiscono nei prompt inseriti in servizi di terze parti, talvolta soggetti a politiche di conservazione e riutilizzo dei contenuti. Il presidio non è il divieto generalizzato, che viene aggirato e basta, ma una regola a tre livelli: quali strumenti sono autorizzati, perché contrattualizzati e con trattamento disciplinato e riutilizzo escluso; quali categorie di informazioni non possono mai essere inserite; chi verifica gli output prima che producano effetti.
Il lavoro a distanza, con reti domestiche poco protette, computer condivisi con familiari, dispositivi personali usati per finalità lavorative. La policy ricostruisce il perimetro regolando cifratura del disco, autenticazione forte, uso della VPN, custodia dei dispositivi e — punto quasi sempre dimenticato — la riservatezza delle videochiamate in spazi condivisi.
La catena di fornitura, infine, dove un attacco a un singolo fornitore si propaga a tutta la sua clientela. La policy non risolve il problema da sola, perché servono clausole contrattuali e due diligence, e disciplina però gli accessi di personale esterno, consulenti e manutentori: chi entra, con quali credenziali, per quanto tempo, con quale tracciamento.
Cosa deve contenere
Dieci blocchi, da tarare sull'organizzazione.
- Ambito e destinatari, con dipendenti, collaboratori, somministrati, consulenti, amministratori, e gli strumenti coperti.
- Assegnazione e custodia, con consegna, restituzione, obblighi di conservazione, divieto di condivisione delle credenziali.
- Regole d'uso, con i margini di tolleranza per l'uso personale esplicitati anziché sottintesi.
- Credenziali e accessi, con requisiti di password, autenticazione a più fattori, profilazione per mansione, revoca al cambio ruolo.
- Posta elettronica, con modalità d'uso, gestione delle assenze, cessazione del rapporto e disattivazione dell'account, accesso alla casella altrui e relative garanzie.
- Internet, software e dispositivi rimovibili, con navigazione, divieto di installazione, gestione delle chiavette USB, BYOD se ammesso.
- Strumenti di intelligenza artificiale, con strumenti autorizzati, informazioni vietate nei prompt, verifica umana degli output, tracciabilità dell'impiego.
- Lavoro a distanza, con VPN, reti, custodia, riservatezza degli ambienti.
- Controlli, il cuore della policy: cosa viene registrato, per quanto tempo, chi può accedervi, con quale procedura, con quale gradualità e con quale informazione all'interessato. E, altrettanto importante, cosa l'azienda dichiara di non fare.
- Segnalazione degli incidenti e regime disciplinare: a chi segnalare, entro quanto, con quale protezione per chi segnala in buona fede, e con la pubblicità coordinata all'art. 7 dello Statuto se la policy contiene previsioni sanzionatorie.
Sui controlli difensivi serve una formula onesta. La giurisprudenza di legittimità ammette, fuori dal perimetro dell'art. 4, i controlli difensivi in senso stretto: mirati, successivi all'insorgere di un fondato sospetto di condotta illecita, diretti ad accertarla e non a monitorare l'ordinario svolgimento della prestazione, e comunque rispettosi di proporzionalità, dignità e riservatezza. Fra le altre, Cass. nn. 25732/2021, 34092/2021 e 18168/2023. L'impegno che l'azienda assume nella policy va scritto di conseguenza: nessun monitoraggio generalizzato o occulto, ferme le condizioni eccezionali previste per i controlli difensivi in senso stretto.
Scrivere «nessun controllo occulto, mai» produce una promessa che l'azienda non potrà mantenere, e una promessa non mantenuta vale meno di nessuna promessa.
Uno strumento che rende trasparenti regole e limiti
Messi insieme questi elementi, emerge il senso di una policy ben fatta. Sul piano tecnico-giuridico resta un atto organizzativo del datore di lavoro, salvo che sia oggetto di accordo sindacale o di contrattazione: chiamarla «patto fra due parti» è efficace come formula divulgativa e impreciso come qualificazione. Sul piano sostanziale, però, il suo effetto è proprio quello di un patto, perché dichiara obblighi da entrambi i lati.
L'azienda dice cosa pretende e, insieme, cosa si impegna a non fare. Chi lavora accetta regole conoscibili e in cambio sa dove finisce il potere di controllo del datore e dove comincia la propria sfera di riservatezza. In questa prospettiva il disciplinare non è burocrazia: è il punto di equilibrio fra l'esigenza dell'impresa di proteggere il proprio patrimonio informativo e l'esigenza della persona di non vivere sotto sorveglianza permanente. Un equilibrio che, quando viene scritto e reso conoscibile, smette di dipendere dalla buona volontà di chi comanda.
Cosa fare
Per chi guida un'azienda, anche piccola, lavorare senza una policy aggiornata non è più sostenibile. Un disciplinare di dieci anni fa, costruito su un quadro normativo che non esiste più, è peggio che non averlo, perché crea l'illusione di una conformità inesistente.
Tre accorgimenti minimi. Verificare il CCNL e gli accordi aziendali prima di costruire l'impianto dei controlli, perché è lì che si decide se le prove saranno utilizzabili. Documentare la consegna e la formazione, perché una policy che nessuno ha letto non è una misura organizzativa. Riesaminarla periodicamente e comunque a ogni modifica significativa di strumenti, finalità, rischi, organizzazione o quadro normativo: nessuna norma impone una periodicità fissa, e a titolo di buona prassi un riesame programmato almeno biennale funziona bene.
Per chi lavora come dipendente, la policy non è un nemico. Vale la pena leggerla e tenerla a portata di mano. Conoscerla bene significa lavorare con meno rischi e, in caso di contestazioni, sapere esattamente quali sono i propri diritti e i propri doveri — a cominciare dal diritto di sapere come e quando si è controllati.
Le regole scritte, in un ambiente complesso come quello digitale, non limitano la libertà: la rendono praticabile.
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA