Il provvedimento
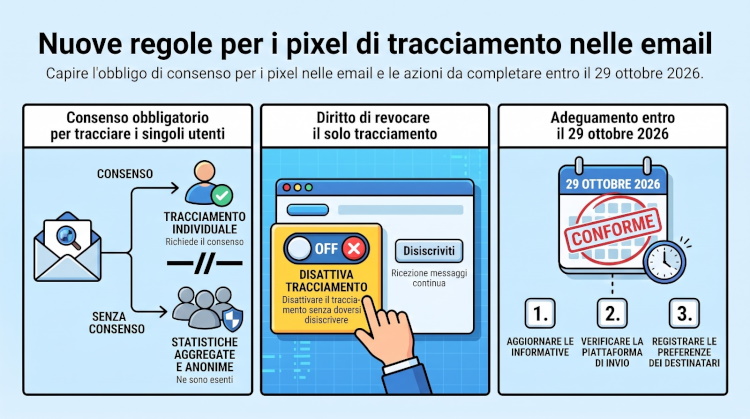
Con il provvedimento n. 284 del 17 aprile 2026 (G.U. n. 98 del 29 aprile 2026, doc. web n. 10241943) il Garante per la protezione dei dati personali ha adottato le Linee guida sull'uso dei tracking pixel nelle comunicazioni di posta elettronica. Chi invia email ha sei mesi dalla pubblicazione per adeguarsi: il termine è il 29 ottobre 2026.
Il pixel di tracciamento è un'immagine invisibile, ospitata su un server remoto, che si scarica quando il destinatario apre il messaggio. Consente al mittente di sapere se e quando l'email è stata aperta e di raccogliere dati tecnici come indirizzo IP, dispositivo e client di posta. Poiché comporta l'accesso a informazioni sul dispositivo dell'utente, rientra nell'art. 122 del Codice privacy, la stessa norma che disciplina i cookie.
Le Linee guida del Garante riguardano i pixel. Anche i link tracciati, che registrano il clic del singolo destinatario, rientrano secondo l'EDPB nella disciplina ePrivacy (Linee guida 2/2023). Le semplificazioni previste dal Garante per i pixel, però, non si estendono automaticamente a ogni tracciamento dei clic: vanno valutati funzionamento e finalità concreti.
Cosa dice il Garante
2.1 Tipologie di messaggi e consenso al tracciamento
La prima colonna riporta la descrizione delle tipologie di messaggi data dal Garante al paragrafo 3. La seconda indica se serve il consenso al pixel in base al paragrafo 5 – Presupposti giuridici del trattamento e, per i casi che richiedono il consenso, al paragrafo 6.
| Tipologia di messaggio (par. 3) | Serve il consenso al pixel? (par. 5) |
|---|---|
| Newsletter «comunicazioni periodiche generalmente inviate a destinatari iscritti in una lista di contatti e finalizzate alla diffusione di aggiornamenti, contenuti informativi, comunicazioni aziendali o materiali editoriali» | Dipende da come si usa il pixel
|
| DEM (Direct E-mail Marketing) «le comunicazioni di natura prevalentemente promozionale o commerciale, inviate a gruppi di destinatari selezionati dal cliente della piattaforma nell'ambito delle liste di contatti già nella sua disponibilità, ovvero dal provider che utilizzi liste proprie a beneficio di terzi committenti, con l'obiettivo di promuovere prodotti, servizi o iniziative commerciali» | Dipende da come si usa il pixel
|
| E-mail transazionali e messaggi automatici «comunicazioni inviate automaticamente in relazione al verificarsi di determinati eventi (ad esempio messaggi di benvenuto, follow-up successivi a un'iscrizione) o ad una specifica azione compiuta dall'utente o, ancora, a una transazione in corso, quali ad esempio conferme di registrazione, notifiche relative ad operazioni effettuate su una piattaforma digitale, conferme d'ordine o trasmissione di credenziali temporanee etc.» | No, solo per i flussi che soddisfano la deroga per sicurezza
|
| E-mail di servizio «in linea generale, messaggi il cui contenuto è funzionale a specifiche esigenze del singolo o anche della collettività, poiché caratterizzate da una funzionalità di tipo pubblicistico anche latu sensu» | No, solo per i flussi che soddisfano la deroga per comunicazioni obbligatorie
|
Regola generale (par. 6). «In tutti i restanti casi nei quali non sia invece possibile avvalersi di una delle ipotesi di deroga previste all'art. 122 del Codice diverse dal consenso […], il titolare che intenda utilizzare i pixel di tracciamento nelle e-mail avrà l'obbligo della preventiva acquisizione del consenso dei destinatari.»
Statistiche anonime in forma aggregata
Il par. 5 esenta dal consenso il pixel usato solo per un «conteggio di tipo statistico che misuri la percentuale globale di apertura dei messaggi», a condizione che le informazioni siano anonimizzate «in modo da non consentire misurazioni personalizzate». A questo scopo il Garante suggerisce un pixel uguale per tutti i destinatari della campagna e l'anonimizzazione di IP, client e altri dati tecnici. La deroga dipende dall'uso del pixel, non dalla tipologia di messaggio: vale quindi per tutte e quattro le tipologie.
| Tipologia | Uso delle statistiche anonime aggregate |
|---|---|
| Newsletter | Ammesse senza consenso per tutti gli iscritti, anche per chi non ha acconsentito al tracciamento individuale. Servono a misurare l'andamento complessivo delle aperture e la consegna dei messaggi. |
| DEM | Ammesse senza consenso anche per i destinatari che non hanno acconsentito al tracciamento o lo hanno revocato. Non permettono di valutare il singolo destinatario, adattare la frequenza degli invii o profilare: per questi usi serve il consenso. |
| Transazionali e automatici | Ammesse senza consenso per verificare la consegna complessiva dei flussi e contrastare lo spam. Il riscontro sul singolo destinatario richiede invece la deroga per sicurezza e autenticazione. |
| Servizio | Ammesse senza consenso per misurare il tasso complessivo di apertura delle comunicazioni. Il riscontro della presa di conoscenza del singolo destinatario richiede invece la deroga per comunicazioni obbligatorie. |
Verifica sulla piattaforma di invio
I report aggregati delle campagne non bastano: va verificato se i dati sono effettivamente anonimizzati. Alcune piattaforme, ad esempio MailUp, consentono di disattivare il tracciamento per il singolo destinatario: il pixel resta presente e l'apertura contribuisce ai conteggi aggregati, mentre il dato individuale viene scartato. Questa descrizione non chiarisce da sola il trattamento degli identificativi e dei dati tecnici, che va chiesto per iscritto al fornitore. Finché non è confermato, nei casi che richiedono il consenso la scelta prudenziale è non usare il pixel per chi non l'ha prestato, fatte salve le deroghe verificate e il regime transitorio.
Consenso nel marketing
Il Garante ammette che il consenso al pixel sia «ricompreso in quello, più generale, alla ricezione delle comunicazioni promozionali», purché la richiesta sia formulata in modo neutro. Non è un automatismo, e non basta che il pixel sia citato nell'informativa: conta l'ambito della scelta effettivamente espressa dall'interessato. Va quindi verificato il testo con cui il consenso è stato raccolto. Chi riceve DEM in regime di soft spam (art. 130, comma 4, Codice) non ha prestato un consenso e non può essere tracciato individualmente senza un consenso specifico.
Revoca
Il destinatario deve poter scegliere, con un link nel footer, se smettere del tutto di ricevere le comunicazioni oppure continuare a riceverle senza tracciamento individuale.
Contatti già iscritti
Il regime transitorio riguarda i trattamenti già in corso con un valido presupposto giuridico, ad esempio DEM già inviate con pixel a contatti con consenso marketing. Per questi non serve un nuovo consenso: entro il 29 ottobre 2026 bisogna aggiornare l'informativa e mettere a disposizione la revoca, anche solo del tracciamento. La sola presenza dell'indirizzo nel database non basta: deve trattarsi di un trattamento con pixel già in corso e sorretto da un valido presupposto giuridico. Il regime transitorio non vale per:
- i nuovi iscritti e i nuovi trattamenti, per cui il consenso va raccolto con la nuova informativa;
- i contatti presenti in archivio per altri motivi (ad esempio solo per comunicazioni contrattuali), che non possono essere inclusi nelle comunicazioni newsletter o marketing con tracciamento;
- i contatti per cui manca evidenza della liceità degli invii, che non vanno usati finché la situazione non è chiarita.
Registrazione delle scelte
Il titolare deve registrare le preferenze espresse da ciascun interessato, anche per poterle dimostrare in caso di contestazioni.
Cosa cambiare nell' informativa
Il Garante chiede che l'informativa renda noti «l'impiego dei pixel di tracciamento» e «la finalità del loro utilizzo». L'obbligo vale anche quando il consenso non serve. Le voci seguenti integrano un'informativa che deve essere già completa: vanno quindi verificati anche destinatari, eventuali trasferimenti fuori dallo Spazio economico europeo, tempi o criteri di conservazione e diritto di reclamo all'autorità di controllo.
| Voce | Cosa scrivere |
|---|---|
| Strumenti utilizzati | Le email possono contenere pixel che rilevano l'apertura e link tracciati che rilevano i clic. |
| Dati raccolti | Apertura, data e ora, numero di aperture, clic, indirizzo IP, dispositivo, client di posta; se e quando vengono anonimizzati. |
| Usi concreti dei dati | Solo le attività realmente svolte, ad esempio: misurazione complessiva delle campagne; valutazione delle campagne per singolo destinatario; personalizzazione dei contenuti; modifica della frequenza degli invii; costruzione di profili commerciali. |
| Presupposto per ciascun uso | Statistiche anonime aggregate: senza consenso. Tracciamento individuale per newsletter e marketing: con consenso oppure, per i trattamenti già in corso, nel regime transitorio. Messaggi di sicurezza: senza consenso solo quando il pixel è funzionale alle misure descritte al par. 5 delle Linee guida. Comunicazioni obbligatorie in cui rileva la presa di conoscenza: senza consenso, indicandole. |
| Conservazione | Per quanto tempo, o con quali criteri, vengono conservati i dati di apertura e clic. |
| Fornitori | La piattaforma di invio utilizzata e il suo ruolo nel trattamento. |
| Revoca e diritti | Come revocare il solo tracciamento continuando a ricevere le email, oppure disiscriversi; gli altri diritti degli artt. 15-22 GDPR e il reclamo all'autorità di controllo. |
Dove e quando
Il Garante suggerisce un'informativa su più livelli: un testo sintetico nel modulo in cui si raccoglie l'indirizzo, con un link alla versione completa, che può essere anche la cookie policy (si vedano anche le Linee guida cookie e altri strumenti di tracciamento del 2021). Per i nuovi iscritti l'informativa va resa prima della raccolta. Per i contatti già presenti si può usare «il primo messaggio utile ovvero il primo momento di discontinuità». Nel footer di ogni email è opportuno inserire il link all'informativa e, dove il tracciamento si basa sul consenso, un link o un'icona per revocarlo e per disiscriversi. Resta fermo l'obbligo di informare e di rendere la revoca agevole, qualunque sia la modalità scelta.
Esempio di testo sintetico per il modulo di iscrizione
Le nostre email possono contenere piccoli strumenti di tracciamento (pixel e link) che ci dicono se e quando apri il messaggio e su quali link fai clic. Con il tuo consenso usiamo questi dati per misurare l'efficacia delle nostre comunicazioni e migliorarle. Puoi revocare il tracciamento in qualsiasi momento continuando a ricevere le email, oppure disiscriverti, con i link in fondo a ogni messaggio. Informativa completa: [link].
Attenzione. Questo testo informa sul trattamento ma non raccoglie il consenso: la raccolta deve avvenire con una scelta attiva dell'interessato, coerente con quanto descritto e documentabile. Se i dati servono anche a profilare, adattare la frequenza o personalizzare i contenuti, il testo va integrato di conseguenza.
Checklist per il 29 ottobre
- Classificare le comunicazioni inviate: newsletter, marketing, transazionali, di servizio, riportando i trattamenti nel registro delle attività di trattamento.
- Decidere per ciascun flusso se il tracciamento è basato sul consenso, su una deroga verificata, sul regime transitorio, o va disattivato.
- Aggiornare l'informativa completa e il testo sintetico dei moduli di iscrizione, indicando gli usi concreti dei dati.
- Informare i contatti già iscritti con il primo messaggio utile.
- Rendere agevole la revoca del solo tracciamento e la disiscrizione, ad esempio con link o icona nel footer di ogni email.
- Verificare con il fornitore della piattaforma come vengono gestite revoca e anonimizzazione, e registrare le preferenze espresse, ad esempio con un software GDPR che conservi lo storico dei consensi.
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA.